GENZ, Inc.

自治体の情報部門向け 電子申請システムのセキュリティ診断

自治体が公開・運用する電子申請システムについて、申請フォームやアプリ、連携部分に弱点が残っていないかを第三者の立場で洗い出します。

支援事例

支援実績5,000件以上

支援実績を示す企業ロゴ 01
支援実績を示す企業ロゴ 02
支援実績を示す企業ロゴ 03
支援実績を示す企業ロゴ 04
支援実績を示す企業ロゴ 05
支援実績を示す企業ロゴ 06
支援実績を示す企業ロゴ 07
支援実績を示す企業ロゴ 08
支援実績を示す企業ロゴ 09
支援実績を示す企業ロゴ 10
支援実績を示す企業ロゴ 11
支援実績を示す企業ロゴ 12
支援実績を示す企業ロゴ 13

この記事はソフトウェアテストの専門家が監修しています

監修枡井 愼治株式会社GENZ 代表取締役

GENZは創業以来、5,000件以上のソフトウェアテスト・第三者検証を手がけてきたプロフェッショナルです。品質に関する課題やお悩みに、真摯に寄り添います。

代表取締役 枡井 愼治 株式会社GENZ 〒101-0062 東京都千代田区神田駿河台2-3-11 ヒューリック御茶ノ水ビル3F TEL:03-5244-4711
01 ISSUES

電子申請システムでよくあるセキュリティ不備

電子申請システムの不備は、申請フォームから基盤まで公開されている入口ごとに型が分かれます。申請の受付は普段どおり動き続けますが、稼働していることと弱点が残っていないことは別の問題です。

申請フォームの入力検証が漏れ、保管された情報へ到達される

申請フォームの入力検証が漏れると、入力値が命令として解釈され、保管された個人情報が読み出されてしまいます。診断では到達されないかを検証します。

入力検証の漏れ

添付書類の受付が、不正なファイルの持ち込み口になる

添付書類の受付でファイルの検査が不足すると、攻撃用のファイルが持ち込まれてしまいます。診断では形式の異なるファイルを送って受け入れを確かめます。

添付受付の不備

ログイン後の権限チェックが漏れ、他人の申請内容まで見える

ログイン後の画面が本人のデータかを確かめずに返すと、他人の申請内容が開けてしまいます。診断では別の利用者で操作し、到達されないかを検証します。

権限確認の漏れ

本人確認の連携やログイン状態の扱いに不備が残り、なりすましを許す

本人確認の連携やログイン状態の扱いに不備が残ると、本人以外がログイン状態を得てしまいます。診断では連携の設定を変え、なりすましを検証します。

認証状態の不備

基盤やサービスの公表済みの脆弱性が放置され、突かれる

基盤の版の更新が追いつかず、公表済みの脆弱性が残ったまま公開が続いてしまいます。行政の電子申請系でも公表は繰り返され、診断では版を照合します。

既知脆弱性の放置
02 RISK

脆弱性が残存することで起きる問題

電子申請システムに弱点が残っていても、申請の受付は止まりません。残った弱点は個人情報の漏えいと手続の停止を招き、行政の説明責任にまで及びます。
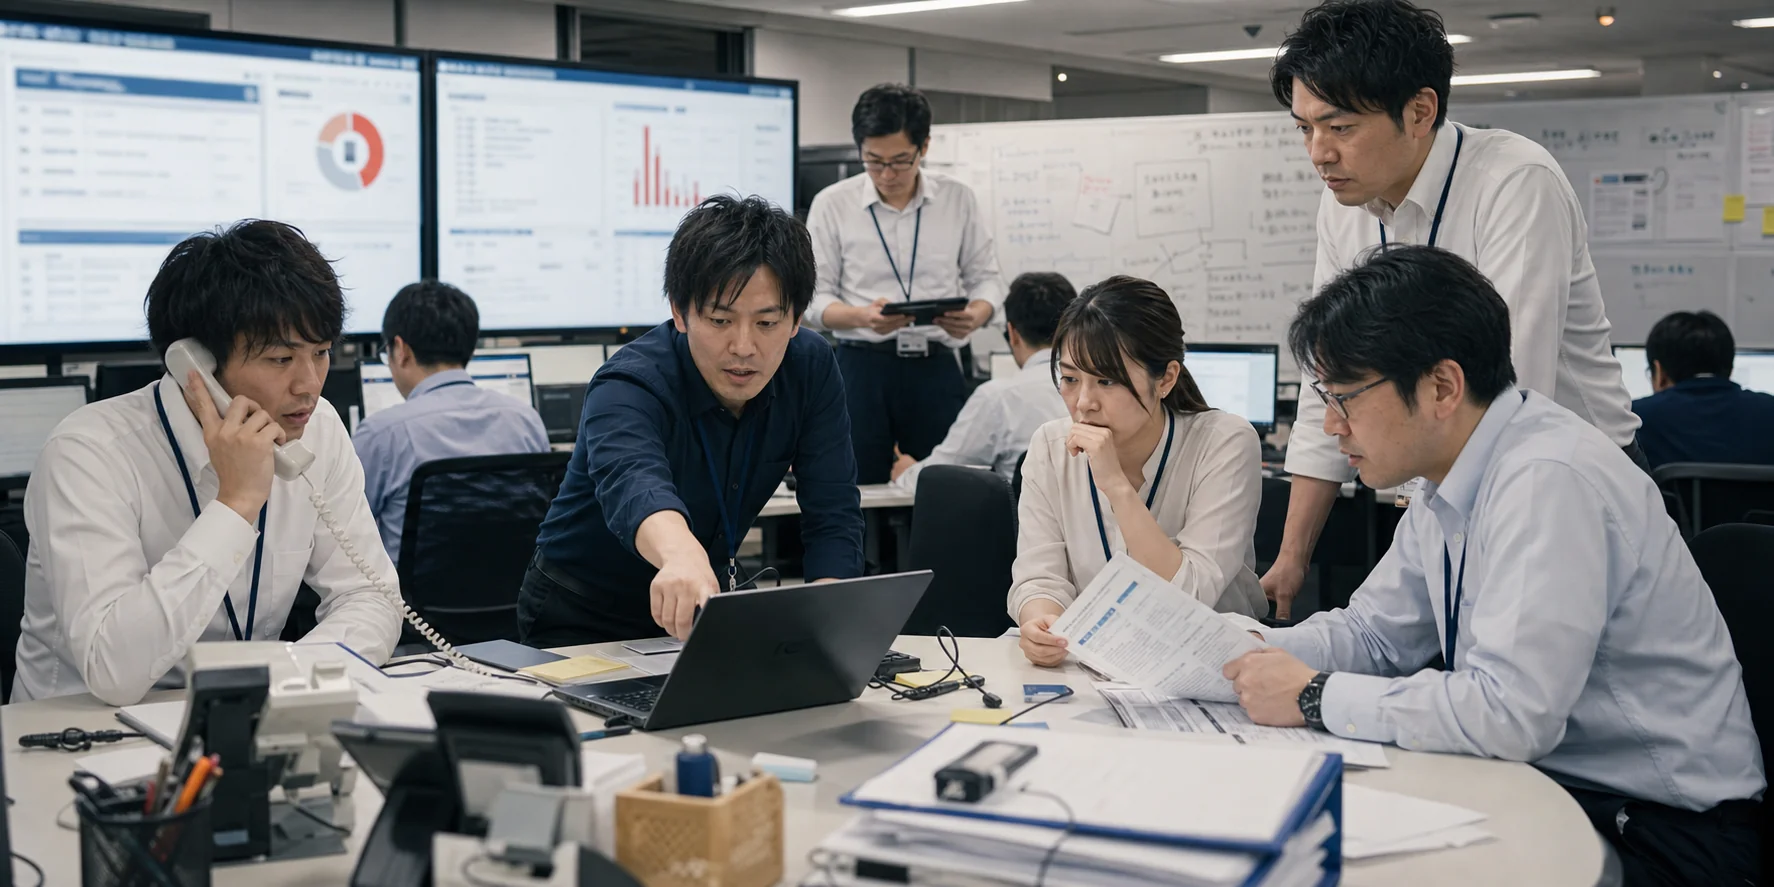
電子申請システムの障害対応について、複数の担当者がモニターや資料を確認している実写画像。
03 REVIEW

診断時におさえるべきセキュリティ観点

電子申請システムのセキュリティ診断では、ツールによる一括の検査だけでは届かない領域が残ります。確かめる観点は、自庁が公開している申請フォームや連携の作りに沿って、入力の処理から基盤の版まで並びます。

入力検証の範囲

申請フォームの入力検証とデータ処理部分の検証手順

申請フォームの入力欄へ想定を外れた値を送り、保管や処理の部分で意図しない命令として解釈されないかを検証します。検証には公開中の申請フォームの一覧と手続ごとの入力項目の設定を資料とします。

確認する資料
  • 申請フォーム一覧
  • 入力項目設定
  • 手続一覧表
添付の受付設定

添付書類の受け付け方と保管先への到達可否の検証

添付書類の受付では、受け付けるファイルの種類と内容を検査する設定を確認します。保管された書類へ外部から届かないかは添付の設定と保管の構成の情報を手がかりに検証します。

確認する資料
  • 添付受付設定
  • 保管構成図
  • ファイル種別表
権限の分離

利用者ごとの権限の分離と他人の申請への到達可否の検証

権限の分離を確かめるため、利用者IDやパラメータを別の利用者のものへ替えて送り、他人の申請内容や添付書類へ届かないかを検証します。この観点では申請者と庁内の担当者の権限の設計を参照します。

確認する資料
  • 権限設計書
  • 利用者区分表
  • 庁内担当権限表
認証と連携の設定

本人確認の連携とログイン状態の管理の設定確認

本人確認との連携では、公的個人認証やID連携の設定とログイン状態の保護や通信の暗号化を確認します。確かめる際には連携の設定と認証まわりの構成を資料として見ます。

確認する資料
  • ID連携設定書
  • 認証構成図
  • 通信暗号化設定
基盤の構成と版

基盤の構成と版を確かめ、公表済みの脆弱性と照合する手順

基盤まわりでは、基盤やミドルウェアの構成と版を公表されている脆弱性の情報と照合します。SaaS型では自庁側と提供事業者側の責任分界を踏まえ、許諾と調整の範囲で進めます。

確認する資料
  • 基盤構成一覧
  • 版数管理表
  • 責任分界表
  • 許諾調整記録
04 TEST DESIGN

診断の進め方・具体的な診断内容

GENZは確かめるべき観点を、自庁の予算と点検の期日に合わせた診断の計画へ組み替えます。実施の範囲と順序まで提案します。

STEP 01 画面と連携を棚卸しし範囲を決める公開されている入口を洗い出し重さで絞る
どう確かめるか

画面と連携を棚卸しし、預かる情報の重さで診断範囲を決める

GENZは対象URL(画面)の一覧を作成し、公開されている入口を洗い出します。預かる個人情報の重さと点検の期日から範囲を提案し、SaaS型では提供事業者の許諾と調整を並行して進めます。

  • 01対象の画面の一覧を作成し公開されている入口を洗い出す
  • 02預かる個人情報の重さと点検の期日から診断の範囲を提案する
  • 03SaaS型では提供事業者の許諾と調整を並行して進める
OUTPUT対象画面の一覧表
STEP 02 ツール診断と手動診断を組み合わせる網羅はツールで作りに依存する不備は手動で見る
どう確かめるか

ツール診断と手動診断を組み合わせて、網羅と深掘りを両立する

ツール診断は公開されている入口の網羅に向いています。一方で画面の作りや連携の構成に依存する不備はツールでは見つからず、GENZは実際に値を変えて送信する手動診断で確かめます。

  • 01ツール診断で公開されている入口を網羅して検査する
  • 02画面の作りや連携の構成に依存する不備は手動診断で確かめる
  • 03実際に値を変えて送信し到達されないかどうかを検証する
OUTPUT検出した弱点一覧
STEP 03 危険度と直しやすさで順位を付ける悪用のしやすさと是正のしやすさを重ねる
どう確かめるか

検出した脆弱性を、危険度と直しやすさで優先順位付けする

検出した脆弱性は、悪用のしやすさと影響の範囲に、提供事業者側の改修か自庁の設定変更かという是正のしやすさを重ねて着手の順を決めます。重大なものは診断の実行中でも速報として報告します。

  • 01悪用のしやすさと影響の範囲で検出した脆弱性を並べる
  • 02提供事業者側の改修か自庁の設定変更かを重ねて順を決める
  • 03重大なものは診断の実行中であっても速報として報告する
OUTPUT優先順位の一覧表
STEP 04 確かめた範囲と残る弱点を書き分ける点検要請や監査への回答に使える形で残す
どう確かめるか

確かめた範囲と残る弱点を報告に書き分け、是正の確認まで続ける

診断報告書は点検要請や監査への回答に使える形とし、確かめた範囲と未確認の範囲、残る弱点を分けて記載します。是正後の再診断は1回まで無料で、初回報告書発行後12か月以内に対応します。

  • 01診断報告書は点検要請や監査への回答に使える形でまとめる
  • 02確かめた範囲と未確認の範囲と残る弱点を分けて記載する
  • 03是正後の再診断で対策が効いているかどうかを確かめる
OUTPUT診断報告書と証跡
05 RATIONALE

私たちGENZが、このような電子申請システムのセキュリティ診断を代行します

固定費を抱えない人日単位のアサイン、監査にも使える独立した検証の記録、育成期間なしに活かせる専門ノウハウなど、第三者へのアウトソースには複数のメリットがあります。

OUTSOURCING RATIONALE THIRD-PARTY VERIFICATION

必要な時に必要な分だけ

人日単位のアサインで固定費を抱えず、繁忙期に増減できます。

独立した視点で品質を底上げ

独立した検証で偏りを排し、監査に使える客観的な記録を残せます。

専門ノウハウを即戦力で

JSTQB認定エンジニアが在籍し、対象領域固有の検証知見を育成期間なしに活用できます。
オフィスで担当者同士がノートPCを前に、電子申請システムのテスト観点を相談しながら整理している風景。第三者視点のテスト支援を想起させる実写写真。

専門知識を持ったテストエンジニアが、第三者の視点でテストするメリット

  • 公開している画面に残る弱点を外部からの指摘より前に把握できる
  • 申請フォームから連携と基盤までを一体の範囲として確かめられる
  • 固定費を抱えずに必要な範囲から診断を始められる
  • 点検や監査で使える独立した記録と未確認の範囲が残る
06 SERVICE

5,000件以上の実績に裏付けられた伴走型支援

電子申請システムのセキュリティ診断は、画一的なメニューを当てはめるものではありません。GENZは支援実績5,000件以上と20年の第三者検証の経験を踏まえて、公開している画面と連携の実情と予算に合わせて伴走します。

SVC 01

棚卸しから始める段階的な提案

診断対象の棚卸しからご相談いただけます。必要な範囲に絞った診断を見積もりと仕様の形で提案するため、自庁の予算と調達の手続に載せられます。
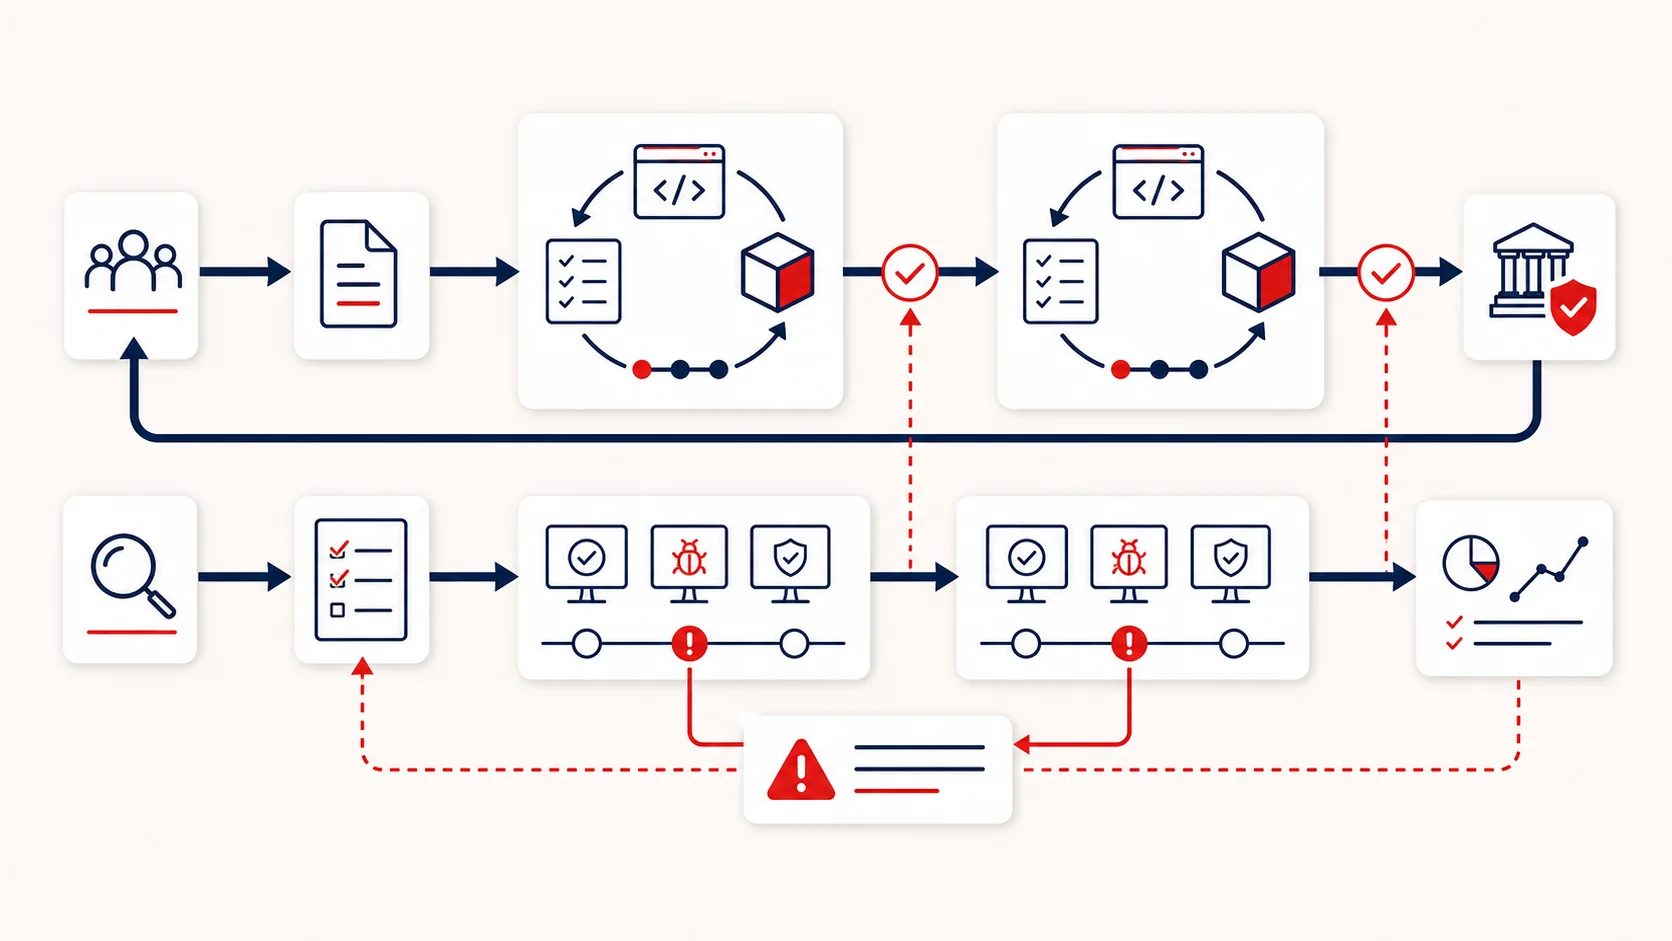
電子申請システムの追加や改修と並行してテストを進め、検出した不整合を開発側へ戻す流れを示した赤白紙カード基調の無文字図解。
SVC 02

ツール診断と手動診断の組み合わせ

GENZはツール診断と手動診断を組み合わせて実施します。対象は申請画面から申請者向けスマートフォンアプリ、基盤側まで一体で扱えます。
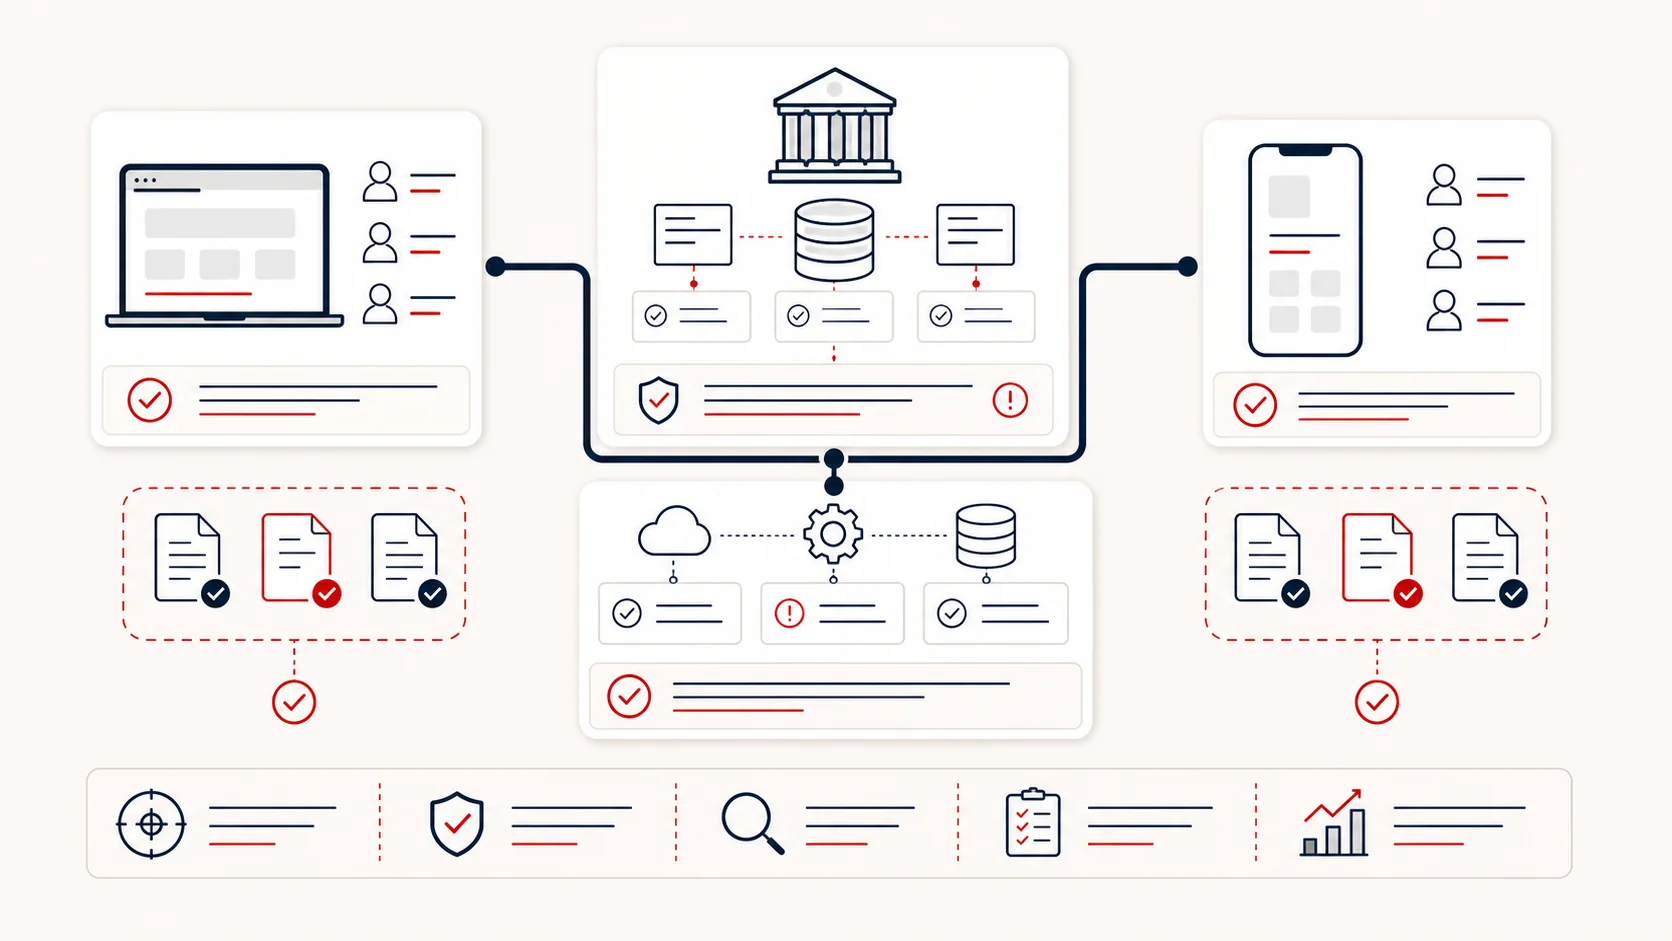
電子申請システムの確認候補が掛け合わせで広がる様子を示した赤白紙カード基調の無文字図解。
SVC 03

確かめた範囲と残る弱点の整理

診断の結果は、確かめた範囲と未確認の範囲、残る弱点を分けて報告します。点検要請や監査への回答と、庁内や議会への説明にお使いいただけます。
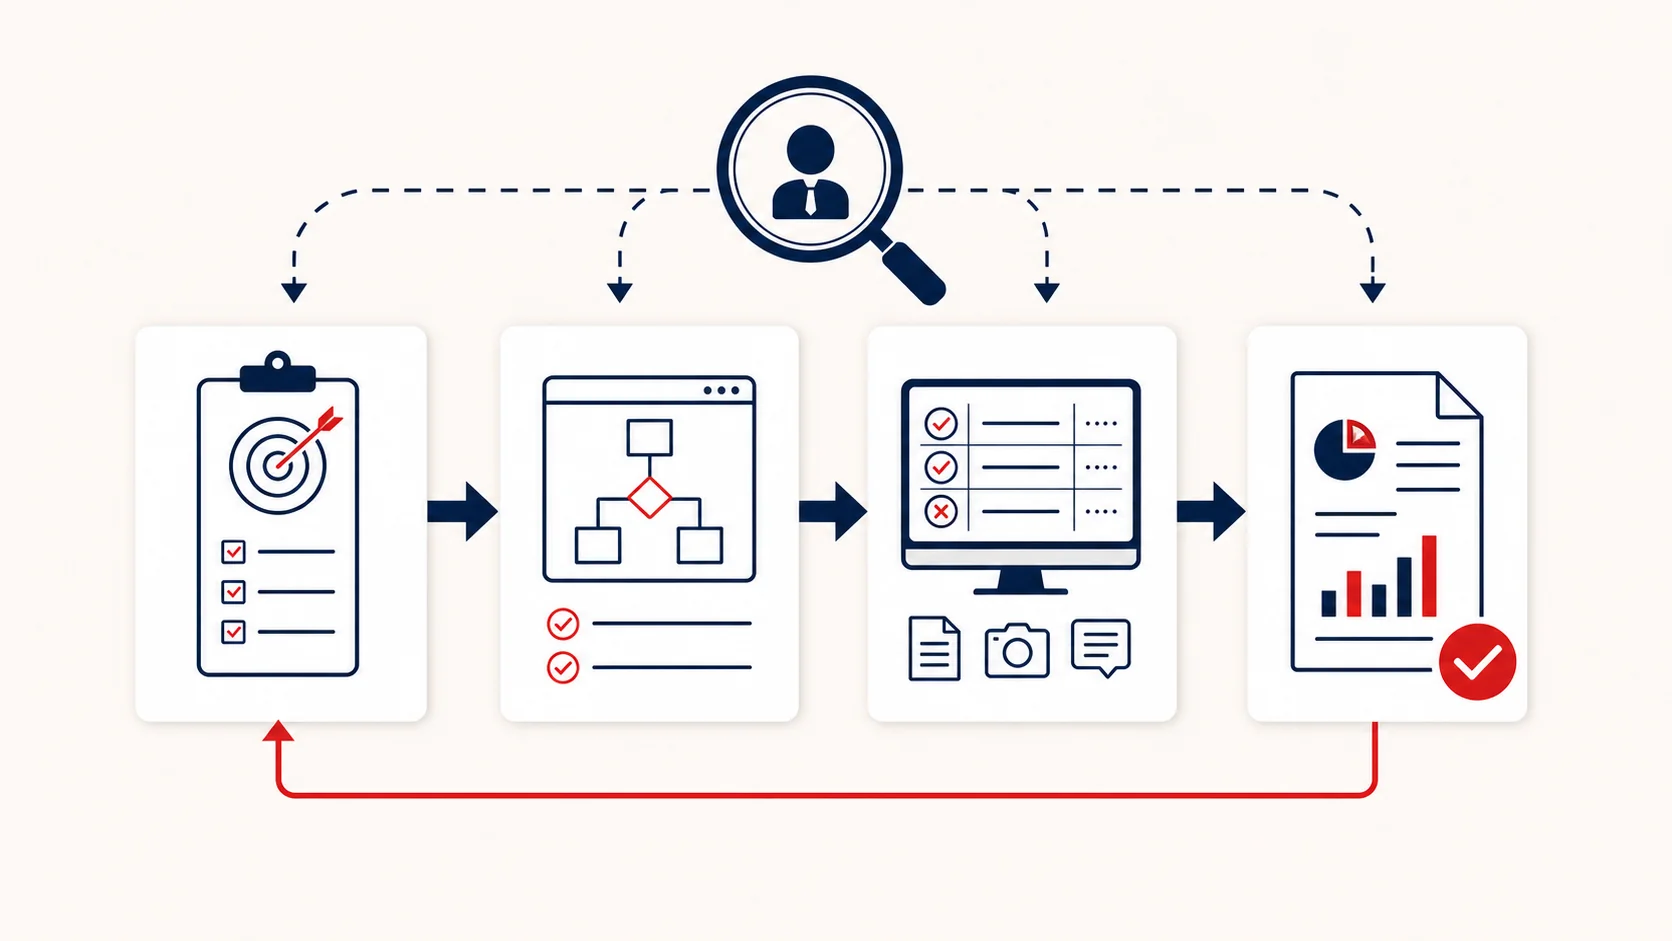
第三者の視点で計画・設計・実施・報告が一貫してつながる流れを示した赤白紙カード基調の無文字図解。
SVC 04

是正の確認と無償の再診断まで伴走

是正後は再診断で対策を確かめます。1回まで無料で初回報告書発行後12か月以内に対応し、ソフトウェアテストの相談も同じ窓口で受けます。
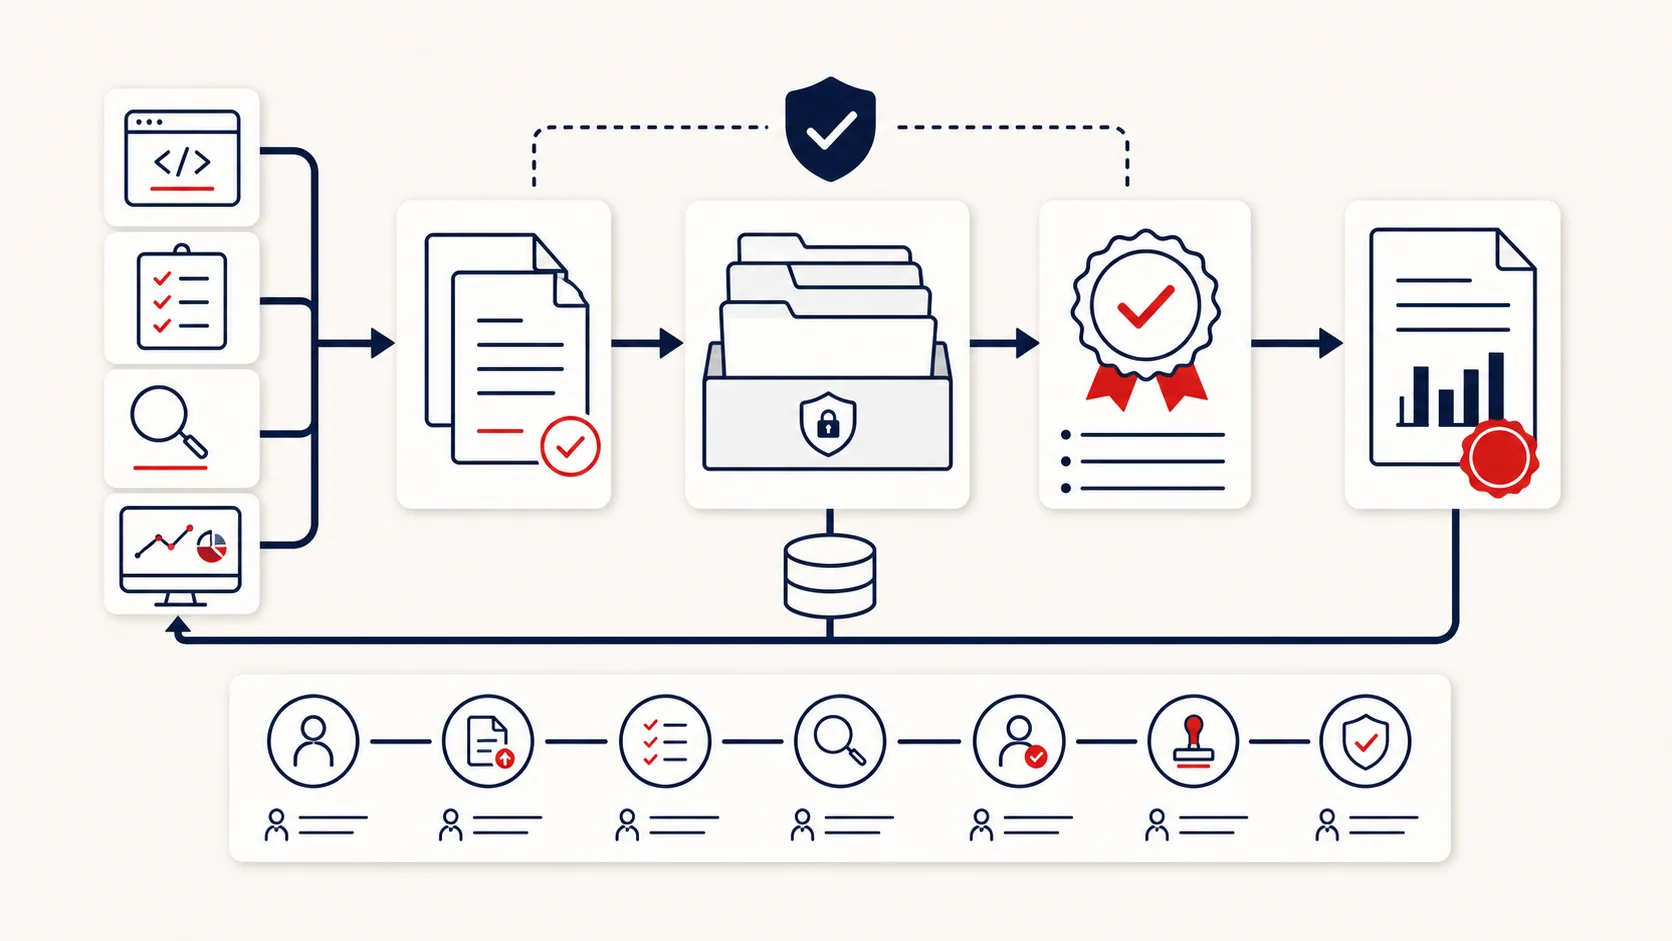
テストの証跡を保全し、確認済みの範囲と未確認の範囲を整理した切替可否の判断の材料にまとめる流れを示した赤白紙カード基調の無文字図解。
※本ページに記載の支援内容・範囲は一例です。実際のご支援内容・範囲は、お打ち合わせのうえでご状況に合わせて決定します。まずはお気軽にお問い合わせください。
07 FLOW

ご相談から納品までの流れ

公開している画面と連携の範囲、点検の期日を伺い、合意した範囲と優先順位で診断を進めます。

確かめる範囲と点検の期日を伺う

公開している画面と連携の範囲、点検の期日と予算を確認します。

リスクに基づく診断計画と見積もり

預かる情報の重さと悪用のしやすさで優先順位を付け、工数を整理します。

診断を実施し重大な事項は速報

合意した範囲を実施し、重大な事項は実行中でも速報で共有します。

報告書を納品し是正後の再診断へ

確かめた範囲と残る弱点を納品し、是正後の再診断まで進め方を整理します。

支援実績5,000件以上

電子申請システムの診断範囲と優先順位を、GENZに相談する

ご相談では、自庁の電子申請システムの診断範囲と優先順位、費用と期間の考え方を整理します。機能テストや負荷テストなど関連テストの要否も整理し、判断材料としてご活用いただけます。