GENZ, Inc.

自社サイト・EC運用向け WordPressの脆弱性診断

運用中のテーマやプラグイン、管理画面の構成を一覧に整理したうえで、更新の放置や保護の不備が残っていないかを順に確かめます。

支援事例

支援実績5,000件以上

支援実績を示す企業ロゴ 01
支援実績を示す企業ロゴ 02
支援実績を示す企業ロゴ 03
支援実績を示す企業ロゴ 04
支援実績を示す企業ロゴ 05
支援実績を示す企業ロゴ 06
支援実績を示す企業ロゴ 07
支援実績を示す企業ロゴ 08
支援実績を示す企業ロゴ 09
支援実績を示す企業ロゴ 10
支援実績を示す企業ロゴ 11
支援実績を示す企業ロゴ 12
支援実績を示す企業ロゴ 13

この記事はソフトウェアテストの専門家が監修しています

監修枡井 愼治株式会社GENZ 代表取締役

GENZは創業以来、5,000件以上のソフトウェアテスト・第三者検証を手がけてきたプロフェッショナルです。品質に関する課題やお悩みに、真摯に寄り添います。

代表取締役 枡井 愼治 株式会社GENZ 〒101-0062 東京都千代田区神田駿河台2-3-11 ヒューリック御茶ノ水ビル3F TEL:03-5244-4711
01 ISSUES

WordPressでよくあるセキュリティ不備

WordPressでは、本体だけでなくプラグイン・テーマ、管理画面、利用者の権限、独自の実装箇所も診断対象です。運用中の構成に潜むセキュリティ不備を、典型的な5つの型に分けて捉えます。

プラグイン・テーマの更新放置で、既知の脆弱性が残る

導入時には問題がなくても、運用の途中で新たな脆弱性が公表されることがあります。アップデートを行わず古いバージョンのまま放置すると、公開済みの攻撃手法が通用する状態が続きます。

プラグインの版管理

管理画面が総当たり攻撃・不正ログインに弱い

ログイン時の試行制限や多要素認証がなく、パスワードポリシーも不十分なままだと、総当たり攻撃で管理画面を乗っ取られるおそれがあります。管理者アカウントを共有していると、侵入の跡も追えません。

管理画面の保護

権限設計の不備により、一般ユーザーが管理者向け操作を実行可能

利用者のロールに対する権限チェックが一部の機能で漏れると、投稿者や購読者のアカウントから管理者だけに許された操作を実行できてしまいます。

ロールの設計

入力フォームの不備で、XSSやSQLインジェクションが成立する

カスタムフォームなど独自の実装箇所は、入出力の検証が不足しがちです。検証不足は、スクリプトの埋め込みやデータベースの不正操作につながります。

独自の実装箇所の入出力

保守切れの配布元・プラグインがサプライチェーン攻撃の入口になる

更新が途絶えたプラグインは修正が届かず、配布元の管理権限が奪われれば、不正なコードが正規の導入・更新経路を通ってサイトへ侵入する危険があります。

配布元の保守状況
02 RISK

脆弱性が残存することで起きる問題

WordPressに残る脆弱性は、管理画面やプラグインの問題だけに収まりません。改ざんや情報漏えいを起点に、ブランドイメージの低下や取引の停止、さらには事業運営そのものへ重大な影響が及びます。
倉庫のバックヤードで担当者が在庫回収や棚卸差異の対応に追われている実写画像。
03 REVIEW

診断時におさえるべきセキュリティ観点

WordPressの脆弱性は、バージョンの古さだけでなく、認証・権限の設計、ログイン設定や独自の実装箇所の不備からも発生します。構成一覧の照合に加え、資料と実際の挙動を結びつけた5つの観点で検証します。

更新放置による既知の悪用を防ぐ

プラグイン・テーマのバージョン棚卸しと既知脆弱性の照合

プラグイン・テーマの一覧とバージョン情報をもとに、導入している版を特定します。公開されている既知の脆弱性情報と照合し、更新状況や保守の継続状況も確認します。

確認する資料
  • プラグイン一覧
  • バージョン情報
総当たりでの管理画面奪取を防ぐ

管理画面の認証方式とアクセス制御の検証

管理者アカウント一覧とログイン設定を読み、認証方式、多要素認証、接続元の制限を確認します。失敗を重ねた際の停止や、許可されていない経路からのアクセスも検証します。

確認する資料
  • 管理者アカウント一覧
  • ログイン設定
低い権限ユーザーからの管理者昇格を防ぐ

ロールごとの権限設計と権限昇格経路の検証

利用者ロール一覧と権限設計資料を突き合わせ、役割ごとに許された操作を整理します。低い権限のアカウントから管理者向けの操作を実行し、サーバー側で正しく拒否されるか検証します。

確認する資料
  • 利用者ロール一覧
  • 権限設計資料
独自の実装箇所への命令の注入を防ぐ

独自の実装箇所の入出力処理と注入系対策の検証

カスタム実装一覧と入力仕様から、入力値が画面表示やデータベースへ届く経路をたどります。記号や命令として解釈される値を送り、スクリプトや不正な命令が動かないか検証します。

確認する資料
  • カスタム実装一覧
  • 入力仕様
更新経路からの不正混入を防ぐ

配布元・更新経路とサプライチェーンの安全性検証

導入元一覧と更新履歴をもとに、プラグイン・テーマの配布元と更新経路を確認します。保守が続いているか、正規の配布元から取得しているか、不審な変更がないかを調べます。

確認する資料
  • 導入元一覧
  • 更新履歴
04 TEST DESIGN

診断の進め方・具体的な診断内容

予算や対応期限に合わせて対象範囲を絞り、ツールと手動の検証を組み合わせます。修正の優先順位や是正方法を判断できる形でご共有します。

STEP 01 対象サイト・プラグインを棚卸しし、優先範囲へ絞り込むサイトとプラグインを棚卸し
どう確かめるか

対象サイト・プラグインを棚卸しし、優先範囲へ絞り込む

運用中のサイト、プラグイン、テーマ、独自の実装箇所を棚卸しします。外部公開の有無、扱う情報、取引先の要件、回答期限を確認し、先に診断する範囲を合意します。

  • 01運用中のサイト・プラグイン・テーマ・独自の実装箇所を棚卸しする
  • 02外部公開の有無と扱う情報から診断の優先度を見定める
  • 03取引先の要件と回答期限を照らして先に診る範囲を合意する
OUTPUT優先範囲つき対象一覧
STEP 02 ツール診断と手動診断で、網羅と深掘りを両立する広く自動・作りは手作業で
どう確かめるか

ツール診断と手動診断で、網羅と深掘りを両立する

既知の攻撃パターンはツールで広く調べ、検出候補は誤検出でないかを手動で確かめます。権限設計や独自の実装箇所のように構成へ依存する箇所は、仕様を踏まえて検証します。

  • 01既知の攻撃パターンはツールで広く調べて候補を集める
  • 02検出候補が誤検出でないかを手作業で一件ずつ確かめる
  • 03構成に依存する独自の実装箇所は仕様を踏まえて検証する
OUTPUT自動検査と手動検査の記録
STEP 03 検出した脆弱性を、リスクと優先度で整理する回答期限のある指摘を先に直す
どう確かめるか

検出した脆弱性を、リスクと優先度で整理する

公開ページから悪用できる独自の実装箇所の不備と、管理画面からしかアクセスできない不備では、同じ深刻度でも修正の優先順位が異なります。回答期限のある指摘への対応を最優先し、更新で解消する問題は報告書に一括して記載・提案します。

  • 01公開ページから悪用できる不備と管理画面内の不備を分ける
  • 02回答期限のある指摘への対応を優先した順番に並べ替える
  • 03更新で消える分はまとめて一括の対応として整理する
OUTPUT着手順を添えた是正計画
STEP 04 診断報告書の共有から是正・再診断まで伴走する発生条件と対策案を書き分ける
どう確かめるか

診断報告書の共有から是正・再診断まで伴走する

発生箇所、確認条件、想定される影響、対策案を報告書で共有します。セキュリティチェックシートへの回答や是正を支援し、改修後の再診断は、範囲と条件を取り決めたうえで対応します。

  • 01発生箇所と成立条件・想定される影響・対策案を書きまとめる
  • 02セキュリティチェックシートへの回答と是正を支援する
  • 03改修後に再診断する範囲と条件を取り決める
OUTPUT成立条件つき検出記録
05 RATIONALE

私たちGENZが、このようなWordPressのセキュリティ診断を代行します

固定費を抱えない人日単位のアサイン、監査にも使える独立した検証の記録、育成期間なしに活かせる専門ノウハウなど、第三者へのアウトソースには複数のメリットがあります。

OUTSOURCING RATIONALE THIRD-PARTY VERIFICATION

必要な時に必要な分だけ

人日単位のアサインで固定費を抱えず、繁忙期に増減できます。

独立した視点で品質を底上げ

独立した検証で偏りを排し、監査に使える客観的な記録を残せます。

専門ノウハウを即戦力で

JSTQB認定エンジニアが在籍し、対象領域固有の検証知見を育成期間なしに活用できます。
オフィスで担当者同士がノートPCを前に、在庫管理システムのテスト観点を相談しながら整理している風景。第三者視点のテスト支援を想起させる実写写真。

専門知識を持ったセキュリティエンジニアが、第三者の視点で診断するメリット

  • 開発側の思い込みや先入観に影響されず、設定や実装の不備を検出できる
  • 診断観点にもとづく網羅的な検査で、見逃しを減らせる
  • 開発チームが診断の工数から解放され、開発に専念できる
06 SERVICE

5,000件以上の実績に裏付けられた伴走型支援

GENZは20年の第三者検証の経験を踏まえ、WordPressの運用状況と指摘対応の期限に合わせて支援します。対象の棚卸しから是正後の確認まで、次の4点を一つの窓口で進めます。

SVC 01

運用範囲・優先度に合わせた段階的提案

予算や改修予定、指摘への回答期限などをうかがい、緊急度に応じて対象を整理します。ご状況や優先度に応じた、段階的な診断をご提案します。
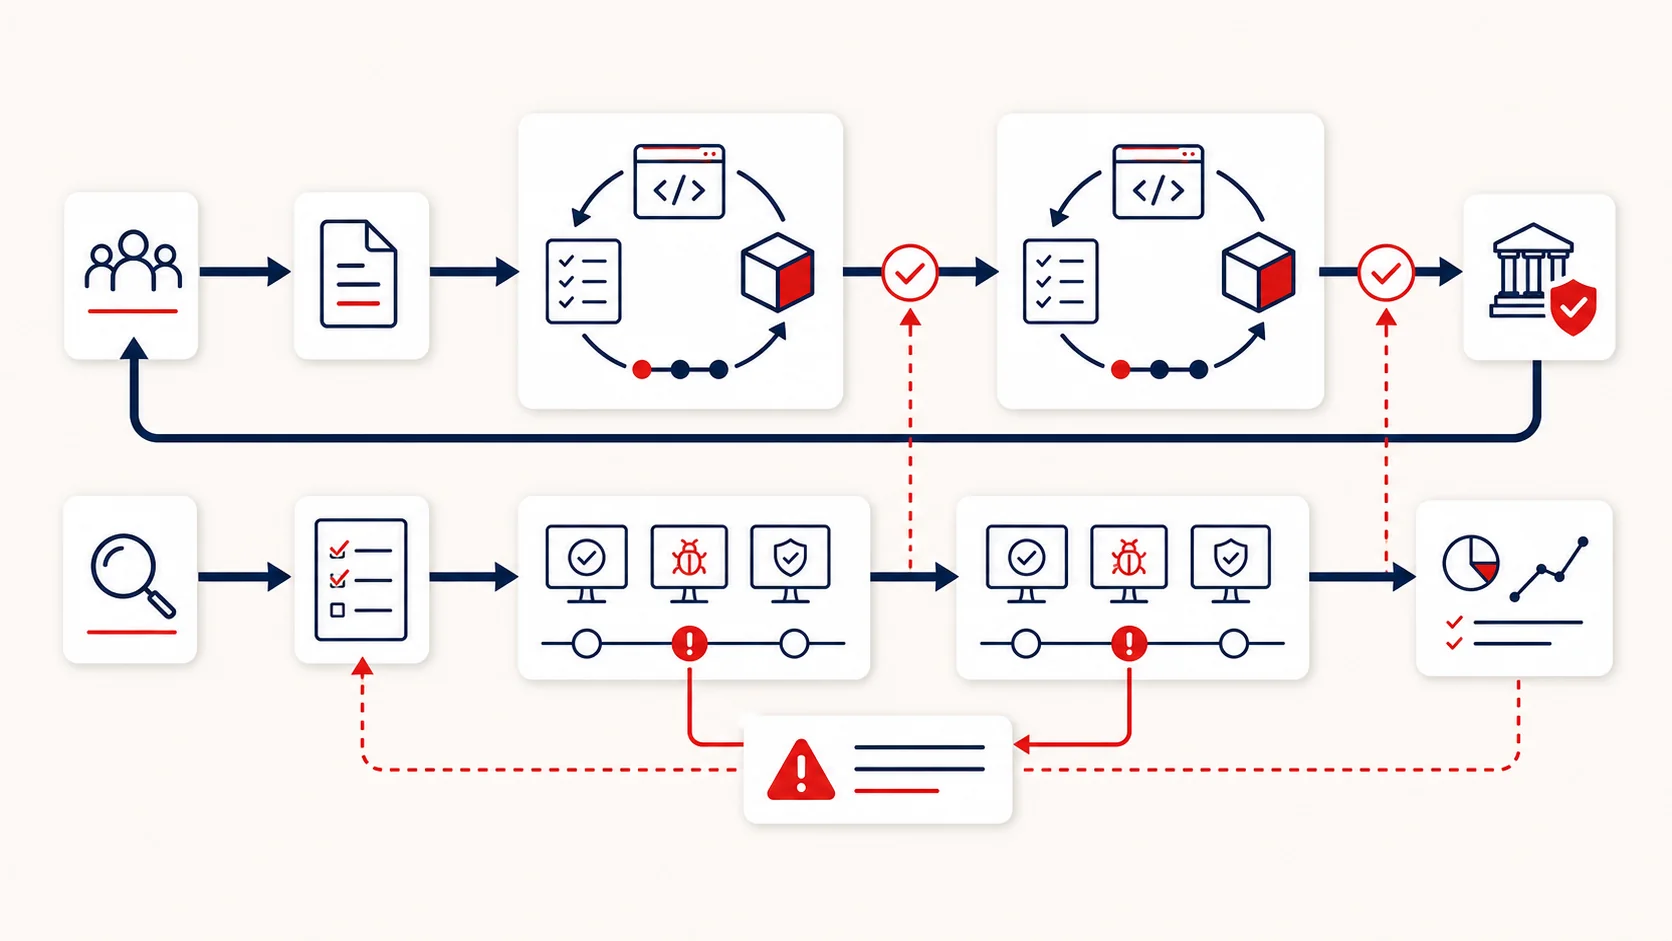
在庫のリスク要因を並べ、優先順位を高低で示した赤白紙カード基調の無文字図解。
SVC 02

再現手順と是正優先度を示す診断報告書

検出箇所、成立条件、操作、証跡を報告書にまとめます。是正の優先順位を添え、セキュリティチェックシートへの回答に使える粒度で共有します。
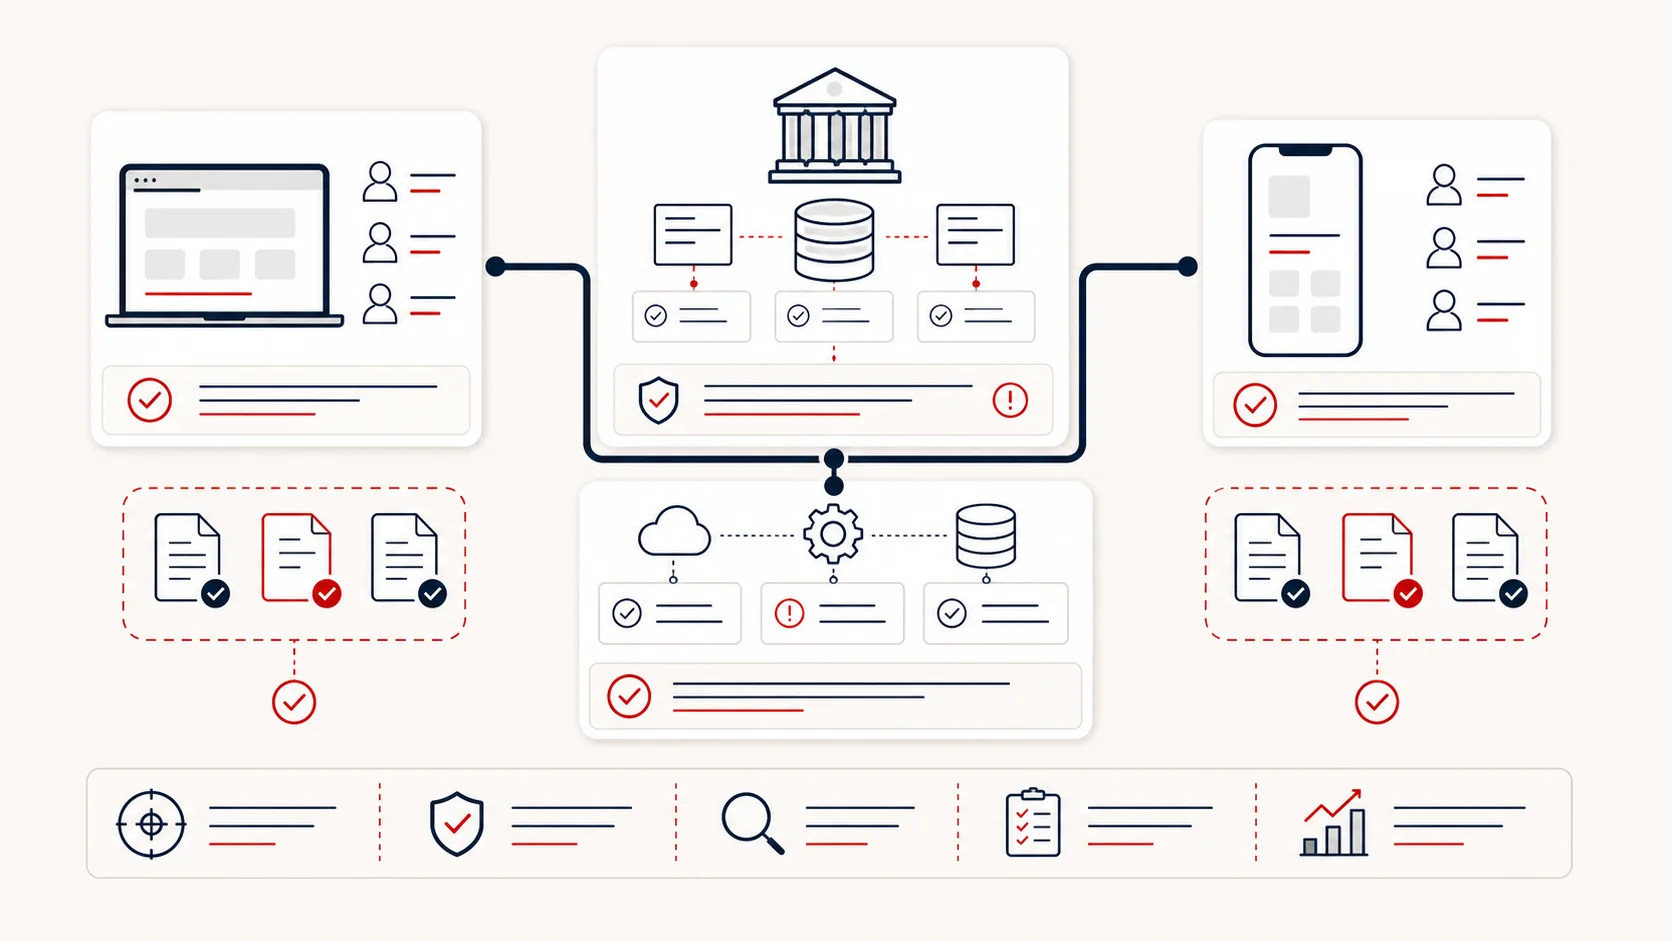
仕様変更に応じてリグレッションテストの対象範囲が更新される様子を示した赤白紙カード基調の無文字図解。
SVC 03

是正後の再診断まで対応

改修後の再診断は、範囲と条件を取り決めたうえで承ります。WordPressに加え、APIからWebアプリ、ネイティブアプリまで同じ窓口でご相談いただけます。
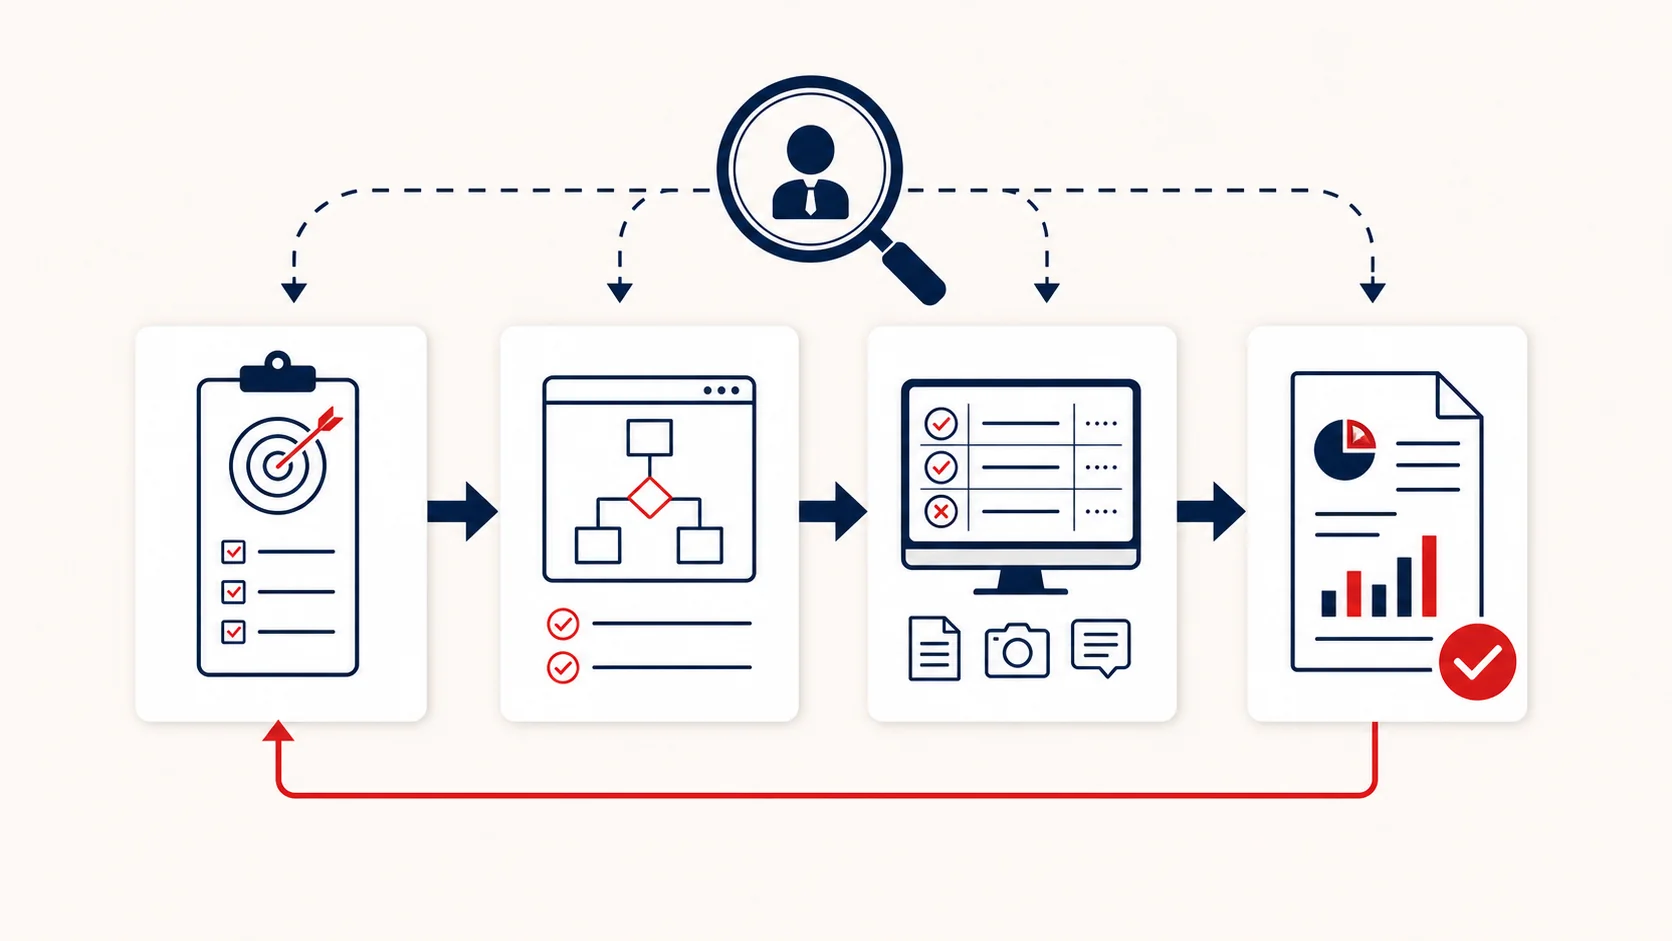
第三者の視点で計画・設計・実施・報告が一貫してつながる流れを示した赤白紙カード基調の無文字図解。
SVC 04

ソフトウェアテストと同じ窓口で対応

WordPressの脆弱性診断は、ソフトウェアテストと同じ窓口で承ります。対象や実施時期の整理もまとめて支援します。
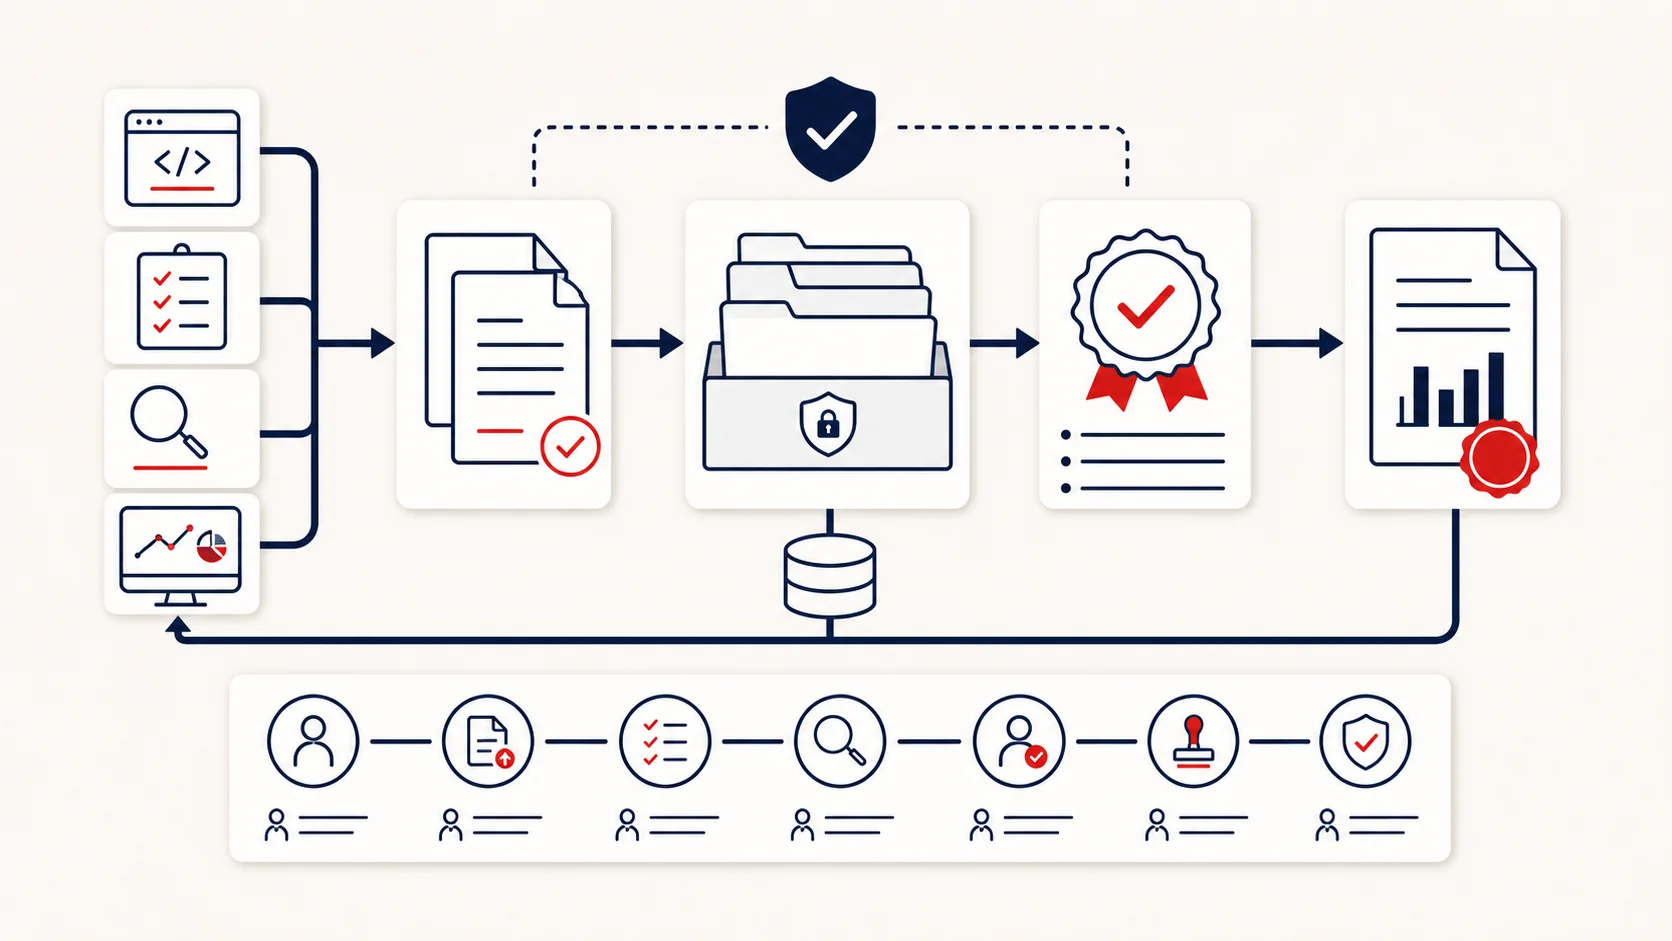
機能テストと関連テスト(性能・セキュリティ等)を並べて区分した赤白紙カード基調の無文字図解。
07 FLOW

ご相談から納品までの流れ

対象範囲と判断基準を先に合わせ、進捗と残るリスクを共有しながら進めます。

ヒアリングで対象範囲を具体化する

対象システム、拠点、扱うデータ、連携先、業務フロー、リリース時期を確認し、未検証領域を可視化します。

診断計画と優先順位を合意形成

事故影響、変更量、利用頻度、代替手段の有無から優先順位を定め、必要な工数と計画を具体化します。

診断実施と進捗・課題を毎回共有

実施状況、発見事項、阻害要因、追加確認が必要な仕様を共有し、終盤のまとめ出しを避けます。

報告書納品と再診断支援まで実施

診断完了レポートに結果、証跡、未実施範囲、残留リスクを整理し、修正後の再診断条件まで引き継ぎます。

5,000件以上の対応実績

WordPressの診断範囲・優先順位を、GENZに相談する

診断するサイト・プラグインの範囲、着手の優先順位、必要な工数の考え方、機能テスト・負荷テストなど関連テストの要否を、WordPressの運用状況に合わせて一緒に整理します。