GENZ, Inc.

第三者検証サービス 証明書管理ツールの運用を第三者が検証

更新失敗や失効の取りこぼしは、導入ベンダーの報告書だけでは覆えません。GENZは検証範囲の設計から異常系の検証までを、導入作業から独立した立場で担います。

支援事例

支援実績5,000件以上

支援実績を示す企業ロゴ 01
支援実績を示す企業ロゴ 02
支援実績を示す企業ロゴ 03
支援実績を示す企業ロゴ 04
支援実績を示す企業ロゴ 05
支援実績を示す企業ロゴ 06
支援実績を示す企業ロゴ 07
支援実績を示す企業ロゴ 08
支援実績を示す企業ロゴ 09
支援実績を示す企業ロゴ 10
支援実績を示す企業ロゴ 11
支援実績を示す企業ロゴ 12
支援実績を示す企業ロゴ 13

この記事はソフトウェアテストの専門家が監修しています

監修枡井 愼治株式会社GENZ 代表取締役

GENZは創業以来、5,000件以上のソフトウェアテスト・第三者検証を手がけてきたプロフェッショナルです。品質に関する課題やお悩みに、真摯に寄り添います。

代表取締役 枡井 愼治 株式会社GENZ 〒101-0062 東京都千代田区神田駿河台2-3-11 ヒューリック御茶ノ水ビル3F TEL:03-5244-4711
01 ISSUES

証明書管理ツールでよくある不具合

証明書管理ツールの導入・移行では、棚卸しの漏れやアラートの誤動作、配布後のサービス反映漏れといった不具合が繰り返し起きています。どこに問題が潜むかを事前に把握することが、検証範囲の設計の第一歩です。

検出スキャンの範囲外にある証明書が台帳へ登録されない

ネットワーク経由の検出機能は、エージェント未導入の機器や閉域のサーバーへ届きません。検出されない証明書は管理対象外のまま期限切れが起きます。

検出漏れ

期限接近アラートが重複して送信される、または送信されない

監視間隔の設定や登録情報の重複で、同一証明書へのアラートが複数回送信される、または通知されない場合があります。対応漏れや二重対応が起きます。

通知の異常

証明書の配置は完了するが、サービスが旧証明書を提示し続ける

ツール上で配布が完了していても、Webサーバーの再読み込みが実行されず、旧証明書を提示し続けます。配布成功の表示だけでは完了と判断できません。

配布反映漏れ

中間証明書が欠落し、一部のクライアントだけ接続が成立しない

中間証明書のチェーン構成が欠けると、ブラウザやOSにより接続が成立しません。一部の環境だけでTLSエラーが発生し、切り分けに時間を要します。

接続不可

失効操作後も失効情報へ反映されず、失効済みの証明書が有効と判定される

失効操作後もCRLやOCSPへの反映が遅れる、または連携設定の不備で反映されない場合があります。失効済みの証明書が有効と判定され続けます。

失効未反映
02 RISK

残存した不具合により生じる問題

ツール導入後も手作業や未検証の領域が残ると、停止・工数・監査という問題が業務へ直結します。
業務上の問題対応を行う担当者の様子を写した写真。
03 REVIEW

静的テスト(レビュー)でおさえるべき観点

証明書管理ツールの導入では、動作検証に入る前の設計書と設定値のレビューで見つけられる不備が多く残っています。台帳・アラート・配布・鍵仕様・権限と記録の観点から、レビューで照合すべき内容を整理します。

台帳と構成情報の不一致を見逃すと、棚卸しから漏れた証明書がツールの管理対象外のまま運用へ引き継がれます。有効期間短縮などで一斉更新が必要になった局面で、台帳に存在しない証明書の期限切れとして表面化し、外部公開サービスの停止に至るおそれがあります。

証明書台帳の設計と、既存の構成管理情報を照合する

証明書台帳の設計が、既存の構成管理情報や各システム担当者からの照会結果と一致しているかを照合します。棚卸しで把握できていない証明書は、移行対象から漏れて自動更新の対象外のまま残ります。

確認する資料
  • 証明書台帳
  • 構成管理一覧
  • 棚卸し照会表
閾値とリードタイムの不整合を見逃すと、アラート発報から期限到来までに更新作業が完了できません。証明書が期限切れのまま残り、TLS接続が成立しなくなってWebサイトやAPI連携が停止するおそれがあります。

アラートの閾値設定と、更新作業に要するリードタイムを照合する

期限アラートの閾値が、更新申請から配布・再読み込みまでに要するリードタイムを下回っていないかを照合します。閾値が短いと、通知が届いても更新が間に合わず、期限切れによる接続不能が起きます。

確認する資料
  • アラート設定書
  • 更新手順書
  • 申請要領
配布設計と配置先の不一致を見逃すと、自動更新は成功しているのにサービス側へ証明書が反映されない状態が起きます。ツールの記録と実際の稼働状態が一致せず、障害時にどちらの作業が残っているかの切り分けができなくなります。

配布設計と、被管理システムごとの配置先・再読み込み手順を照合する

証明書の配布設計が、被管理システムごとの配置先とサービス再読み込みの手順に対応しているかを照合します。配布方式と配置先に不整合があると、ツール上は更新済みでもサービス側へ反映されません。

確認する資料
  • 配布設計書
  • 配置先一覧
  • 再起動手順書
鍵長や署名アルゴリズムの不一致を見逃すと、認証局の要件変更への対応時に、ツール本体ではなく連携先の古い機器やミドルウェアの側で接続不能が起きます。原因の切り分けに時間を要し、復旧までの間、取引先への説明対応が発生します。

鍵長と署名方式が認証局の条件に合うか照合する

証明書のDN情報・有効期間・公開鍵長・署名アルゴリズムが、認証局が定める条件と合っているかを照合します。設定が要件変更に追従しないと、連携先の古い機器やミドルウェアで接続エラーが起きます。

確認する資料
  • 発行ポリシー
  • 鍵仕様一覧
  • 認証局仕様書
権限設計と記録項目の不足を見逃すと、発行・更新・失効の操作を追跡できない状態のまま運用へ移ります。システム監査で指摘を受け、記録設計のやり直しと再監査への対応が、計画外の工数として部門予算を圧迫するおそれがあります。

権限設計と操作ログの記録項目を、監査で求められる記録要件と照合する

権限設計と操作ログの記録項目が、システム監査で求められる追跡可能性の要件を満たすかを照合します。必要な記録の粒度が設計へ入っていないと、適用後に不足が判明し、記録設計のやり直しが発生します。

確認する資料
  • 権限設計書
  • ログ出力仕様
  • 監査要件一覧
  • 失効処理手順書
04 TEST DESIGN

動的テストの設計・実行のポイント

動的テストはユニットから受け入れまで工程を分け、証明書の境界値・連携・失敗時の挙動を段階的に確かめます。

STEP 01 ユニットテストDN情報・有効期間・公開鍵長を確認
どう確かめるか

ユニットテストで有効期限の境界値と鍵長の指定値を確かめる

証明書の有効期間の境界値や鍵長・署名アルゴリズムの指定値について、発行申請パラメータ単位で確認します。設計書どおりの値が設定に反映されるかを個別に確かめる段階です。

  • 01有効期間の境界値前後で発行申請を確認
  • 02指定した鍵長で証明書が発行されるか確認
  • 03署名アルゴリズムの指定値が反映されるか確認
OUTPUT境界値のテスト項目書
STEP 02 統合テスト認証局との連携を一連で検証
どう確かめるか

統合テストで認証局・被管理システムとの連携を一連で確かめる

外部認証局への発行要求から証明書の配布、被管理システムへの適用までを一連の流れで検証します。API連携または通知連携の区間で設定値が欠落なく渡るかを確かめます。

  • 01認証局への発行要求から配布までを検証
  • 02被管理システムへの自動配布を検証
  • 03連携先監視システムへの通知を確認
OUTPUT連携テスト結果報告書
STEP 03 システムテスト失敗と失効を発生させて検証
どう確かめるか

システムテストで更新失敗と失効を意図的に発生させて検証する

自動更新の失敗や失効処理を意図的に発生させて検証します。更新失敗時のアラート通知と、失効がCRL・OCSPへ反映される動きを、ツールの記録と突き合わせます。

  • 01更新失敗時のアラート発報を検証
  • 02失効処理がCRLへ反映されるか検証
  • 03再発行後に旧証明書が無効化されるか確認
OUTPUT失敗時挙動の検証記録
STEP 04 受け入れテスト本番構成で回帰テストを実施
どう確かめるか

受け入れテストで本番構成の一斉更新と回帰テストを実施する

本番相当の構成で一斉更新を実行し、サービスの再読み込みまで含めて確認します。既存の運用手順への影響を洗い出すため、回帰テストを実施します。

  • 01本番相当構成で一斉更新を実施
  • 02サービス再読み込み後の稼働を確認
  • 03既存運用手順への回帰テストを実施
OUTPUT受け入れテスト結果報告書
05 RATIONALE

GENZが代行する証明書管理ツールのテスト

固定費を抱えない人日単位のアサイン、監査にも使える独立した検証の記録、育成期間なしに活かせる専門ノウハウなど、第三者へのアウトソースには複数のメリットがあります。

OUTSOURCING RATIONALE THIRD-PARTY VERIFICATION

必要な時に必要な分だけ

人日単位のアサインで固定費を抱えず、繁忙期に増減できます。

独立した視点で品質を底上げ

独立した検証で偏りを排し、監査に使える客観的な記録を残せます。

専門ノウハウを即戦力で

JSTQB認定エンジニアが在籍し、対象領域固有の検証知見を育成期間なしに活用できます。
ノートPCを前に担当者同士が相談しているオフィスの写真。

専門知識を持ったテストエンジニアが、第三者の視点でテストするメリット

  • 検出漏れの有無を第三者の視点で確認できます
  • 更新失敗・失効の異常系を意図的に発生させて検証できます
  • 検証範囲の線引きにリスクに基づく根拠を持たせられます
  • システム監査に提出できる形式の実施記録を受け取れます
06 SERVICE

属性と運用の両面から検証範囲を設計

GENZは、証明書の技術属性と運用フローの両面からテストを設計します。更新失敗や失効といった異常系も意図的に発生させて検証し、結果は監査に提出できる記録としてお渡しします。

SVC 01

リスクで決めるテスト範囲の設計

有効期間・鍵長・署名アルゴリズムの属性と運用への影響度から検証範囲を組み立て、検証しない対象の根拠まで整理します。
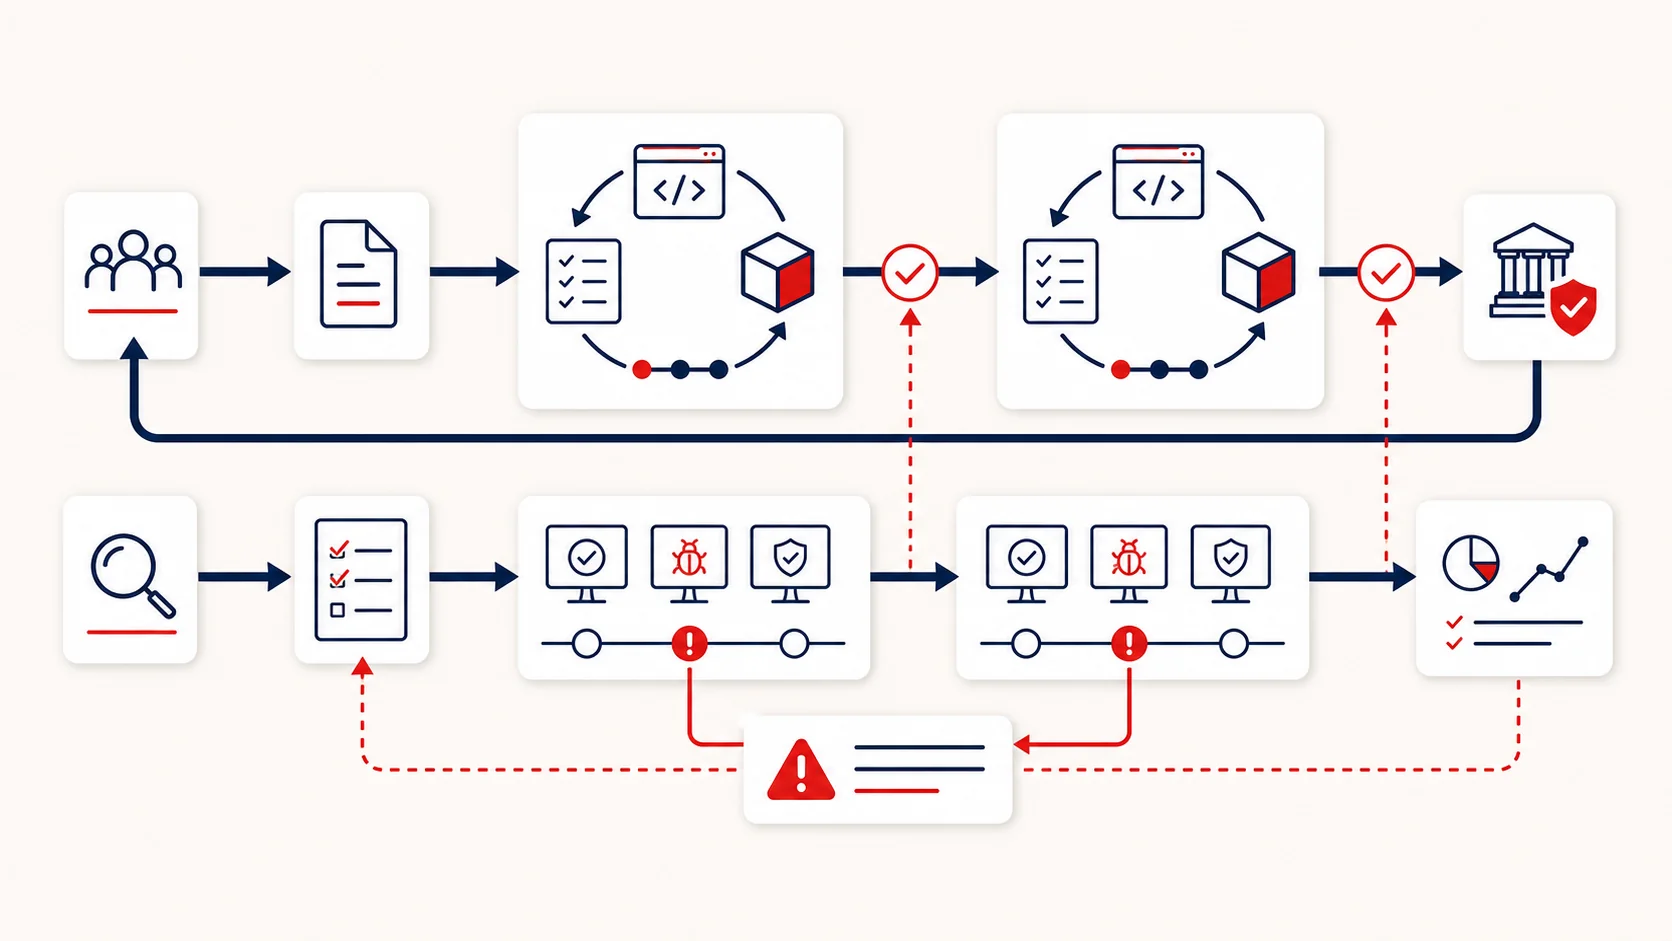
リスク要因と優先順位を示す無文字の図解。
SVC 02

異常系まで含む検証範囲

更新失敗・失効・再発行を意図的に発生させ、自動更新が止まったときの検知と復旧の手順を実機で検証します。
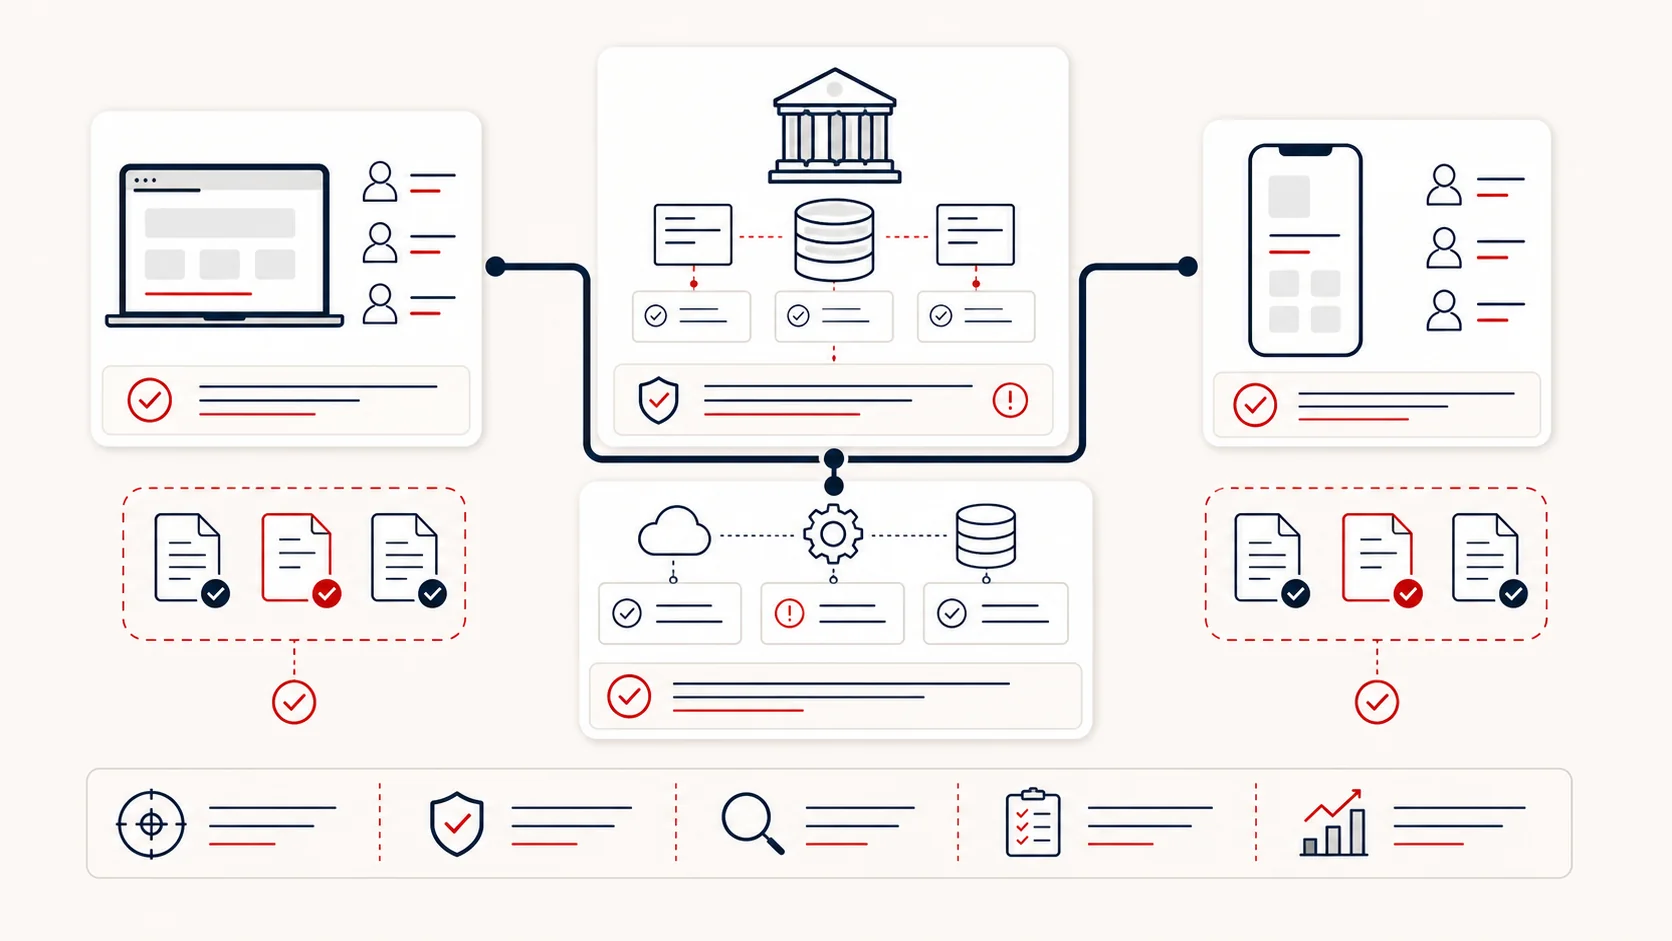
複数のシステムや連携先にまたがる確認範囲を示す無文字の図解。
SVC 03

既存のベンダー体制に合わせて組み込む進め方

自部門と導入ベンダーの作業はそのままに、確認が届かない範囲だけを第三者の視点で補います。
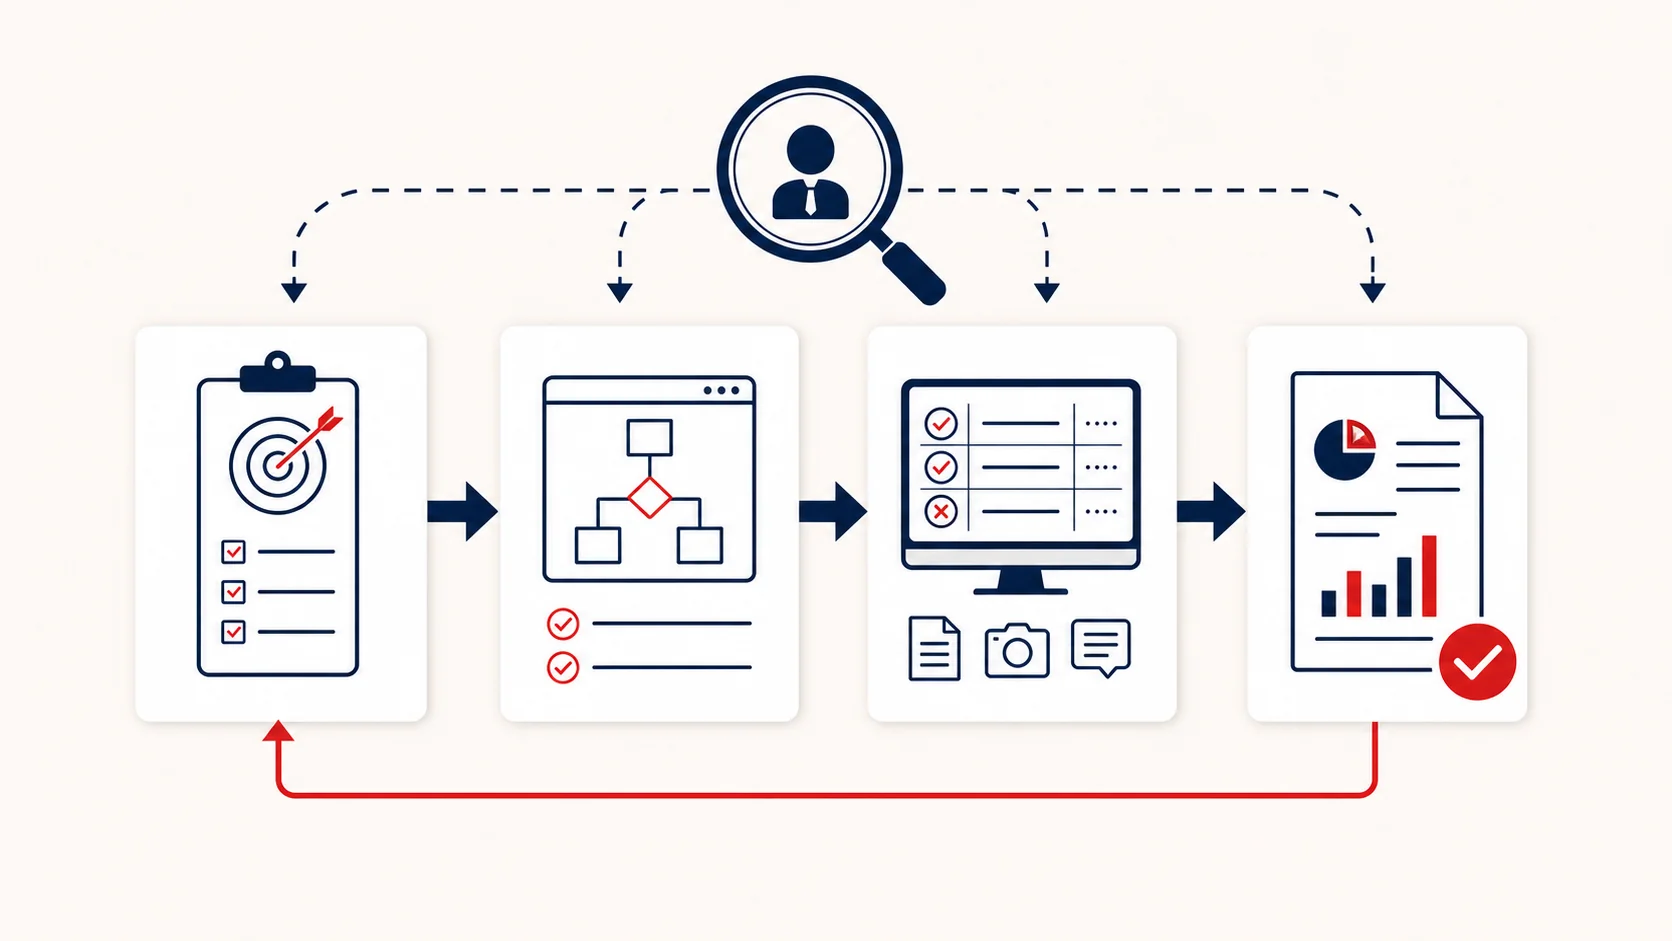
計画から報告までの流れを示す無文字の図解。
SVC 04

監査に出せるテスト記録の提出

テストの実施記録と結果を追跡可能な形式で提出し、システム監査の証跡としてそのまま使える状態にします。
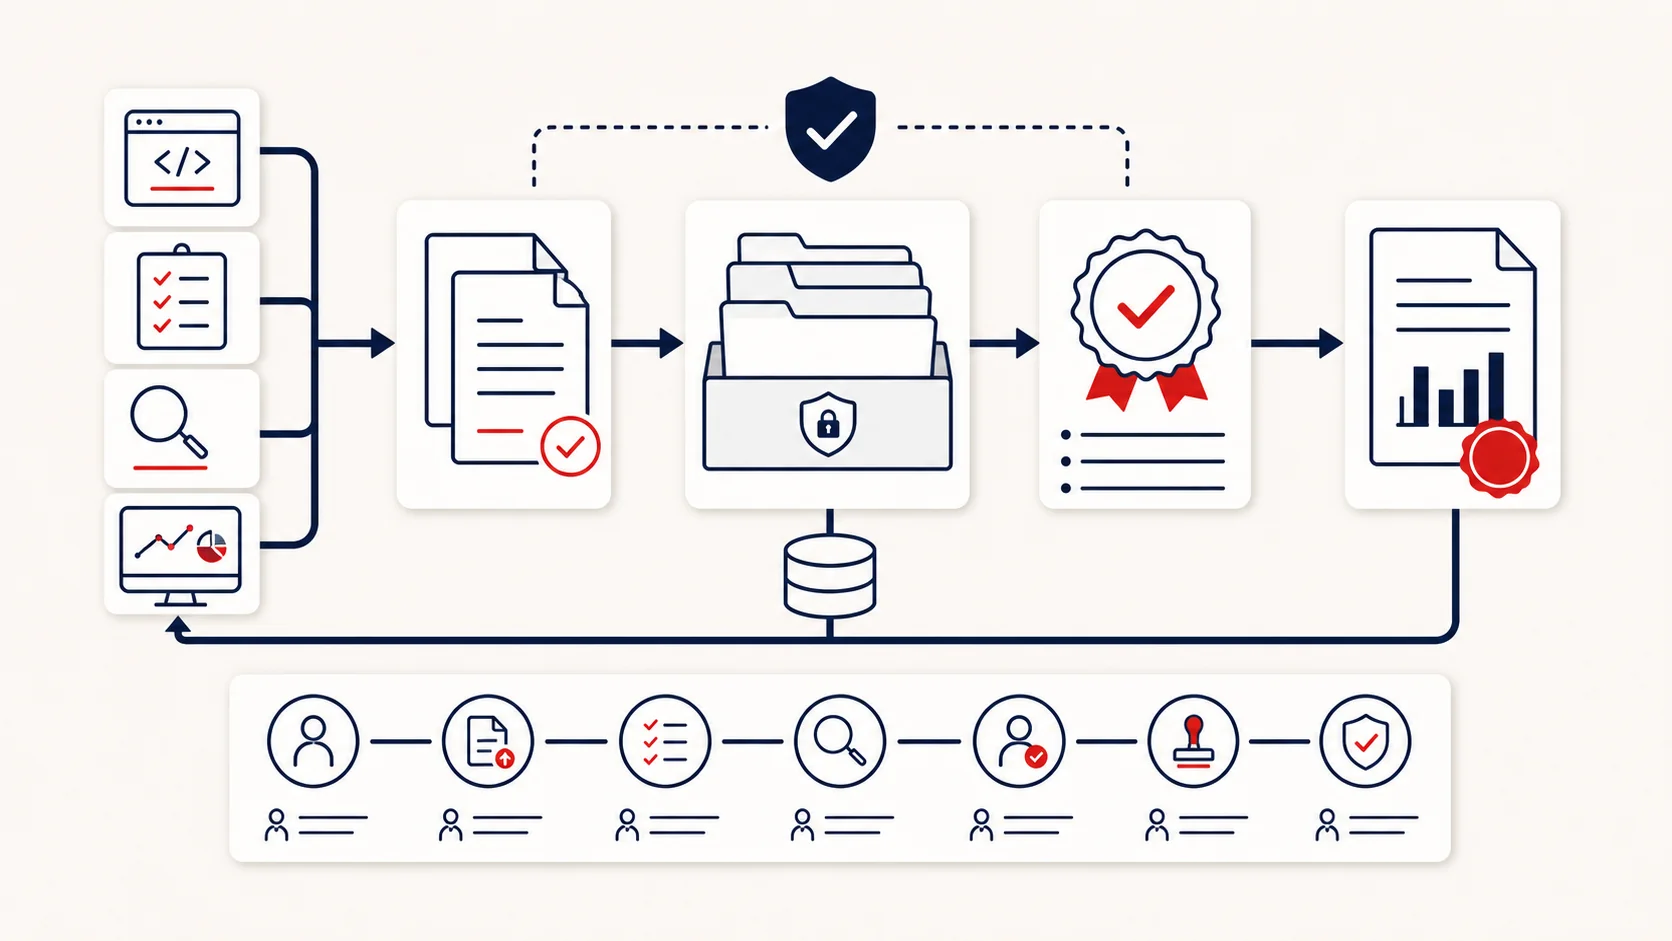
確認対象の領域を区分して示す無文字の図解。
07 FLOW

ご相談から納品までの流れ

証明書管理ツールの導入検証は、ヒアリングから報告書の納品まで、ご担当者様と工程を共有して進めます。

ヒアリング

対象のツールと認証局構成、社内の検証範囲をヒアリングで整理します。

テスト設計と見積もり

ヒアリング内容からテスト設計を行い、検証範囲を示した見積もりを提示します。

テストの実施と結果の共有

設計した項目にもとづきテストを実施し、不具合票と進捗を共有します。

報告書の納品と再確認

検証結果を報告書として納品し、記録の粒度と監査への提出可否を再確認します。

検証範囲の整理から始める無料相談

証明書管理ツールの検証範囲と優先順位をGENZへご相談ください

証明書管理ツールの導入検証で何をどこまで検証すべきかお悩みのご担当者様へ。GENZへご相談いただくと、テスト範囲の切り分けと優先順位、異常系テストの要否を初回に整理します。