正規の取引先からのメールが迷惑メールと判定され、受信箱に届かない
判定基準が取引先のドメインや添付の形式に合っていないと、正規の発注・請求メールが迷惑メールと判定されます。申告で初めて表面化します。
ポリシー設定と検証を同じ担当者が担う体制では、意図どおりに判定される根拠が社内に残りません。設定者以外の第三者がテスト設計と実行を担います。
支援実績5,000件以上
メールセキュリティソフトは、設定を変更していなくても判定の挙動が変わりうる性質を持ちます。導入直後に現れる不具合に加え、運用の中で積み上がるものまで、実際の送受信にどう現れるかを整理します。
判定基準が取引先のドメインや添付の形式に合っていないと、正規の発注・請求メールが迷惑メールと判定されます。申告で初めて表面化します。
保留条件が広すぎると、社外宛の送信が保留されたまま解放を待つ状態になります。承認が後回しになると、期日を越えてから相手先へ届きます。
誤検知の申告ごとに宛先・ドメインの例外を追加すると、例外の組み合わせにより、拒否するはずの送信元が通過します。設定の一覧では表面化しません。
暗号化方式と取引先の受信環境が対応していないと、復号できず再送が発生します。送信側の確認では検出できず、受信側の経路まで検証が必要です。
機械学習を用いる製品では、定義ファイルの更新で判定基準が変わります。自社が設定を変更していない期間でも、同じ送信元のメールが保留されます。
検証の形がないまま運用が続くと、遮断・漏えい・監査指摘という問題が業務と経営に影響する形で現れます。
メールセキュリティ製品は、設定した側がそのまま動作の確認を行なう構図になりやすく、導入済みと意図どおりに判定されることの差が残りがちです。設定を変更せずに確かめられる観点を、レビューの形で整理します。
規程で定めた運用条項と、管理画面のフィルターのポリシー設定値を項目ごとに照合します。規程改定のたびに対応表を更新し、設定が規程どおりであることを対応表の形で示せる状態にします。
申告に応じて追加した例外が許可リストと拒否リストのどちらにあるかを一覧化し、同じ宛先やドメインが両方にないかを照合します。例外がポリシーの意図を打ち消していないかを定期的に確認します。
誤送信防止の保留条件と承認フローが、部門ごとの業務の期日と矛盾しないかを照合します。保留の上限時間と承認者の配置が業務の締め切りに間に合うかを、部門の利用者代表の申告内容と照合します。
暗号化の適用条件と添付の受け渡し方式が、取引先の受領手順で処理できるかを照合します。送信側の方式変更は受信側の経路に影響するため、取引先から届くメールの扱いまで検証範囲に含めます。
認証基盤の同期仕様とログの保存項目が、システム監査で求められる証跡の要件を満たすかを照合します。設定の記録だけでは動作の根拠にならないため、検証の記録とログを監査で提出できる粒度に揃えます。
設定画面の表示だけでは判定結果を確かめられません。送受信を発生させて検証する動的テストの設計と実行の要点を整理します。
フィルターのポリシー、保留条件、暗号化の適用条件について、境界値となるメールを意図的に発生させて検証します。遮断すべきメールが遮断され、通過すべきメールが届くことを確かめます。
メール基盤と社内システムの間で、添付ファイルの受け渡しとログの転送が意図どおりに処理されるかを送受信の実行で確かめます。設定画面の表示と判定結果の対応は実行による検証が必要です。
取引先への送信、添付ファイルの受け取り、保留から承認・解放、不達通知まで、利用者の業務手順に沿って順に確かめます。誤送信防止の保留が業務を止めないこともあわせて確認します。
大量送信や大容量添付の条件で遅延と保留の挙動を確かめるパフォーマンステストと、例外追加や製品側の定義ファイル更新の後に既存の判定が変わっていないかを確かめる回帰テストを実施します。
固定費を抱えない人日単位のアサイン、監査にも使える独立した検証の記録、育成期間なしに活かせる専門ノウハウなど、第三者へのアウトソースには複数のメリットがあります。
人日単位のアサインで固定費を抱えず、繁忙期に増減できます。
独立した検証で偏りを排し、監査に使える客観的な記録を残せます。
JSTQB認定エンジニアが在籍し、対象領域固有の検証知見を育成期間なしに活用できます。
メールセキュリティの設定は、設定した担当者が動作を確かめる構図になりがちです。GENZは設定に関与しない第三者の視点で、ポリシー・保留条件・暗号化条件の判定をテスト設計から検証し、結果を記録に残します。
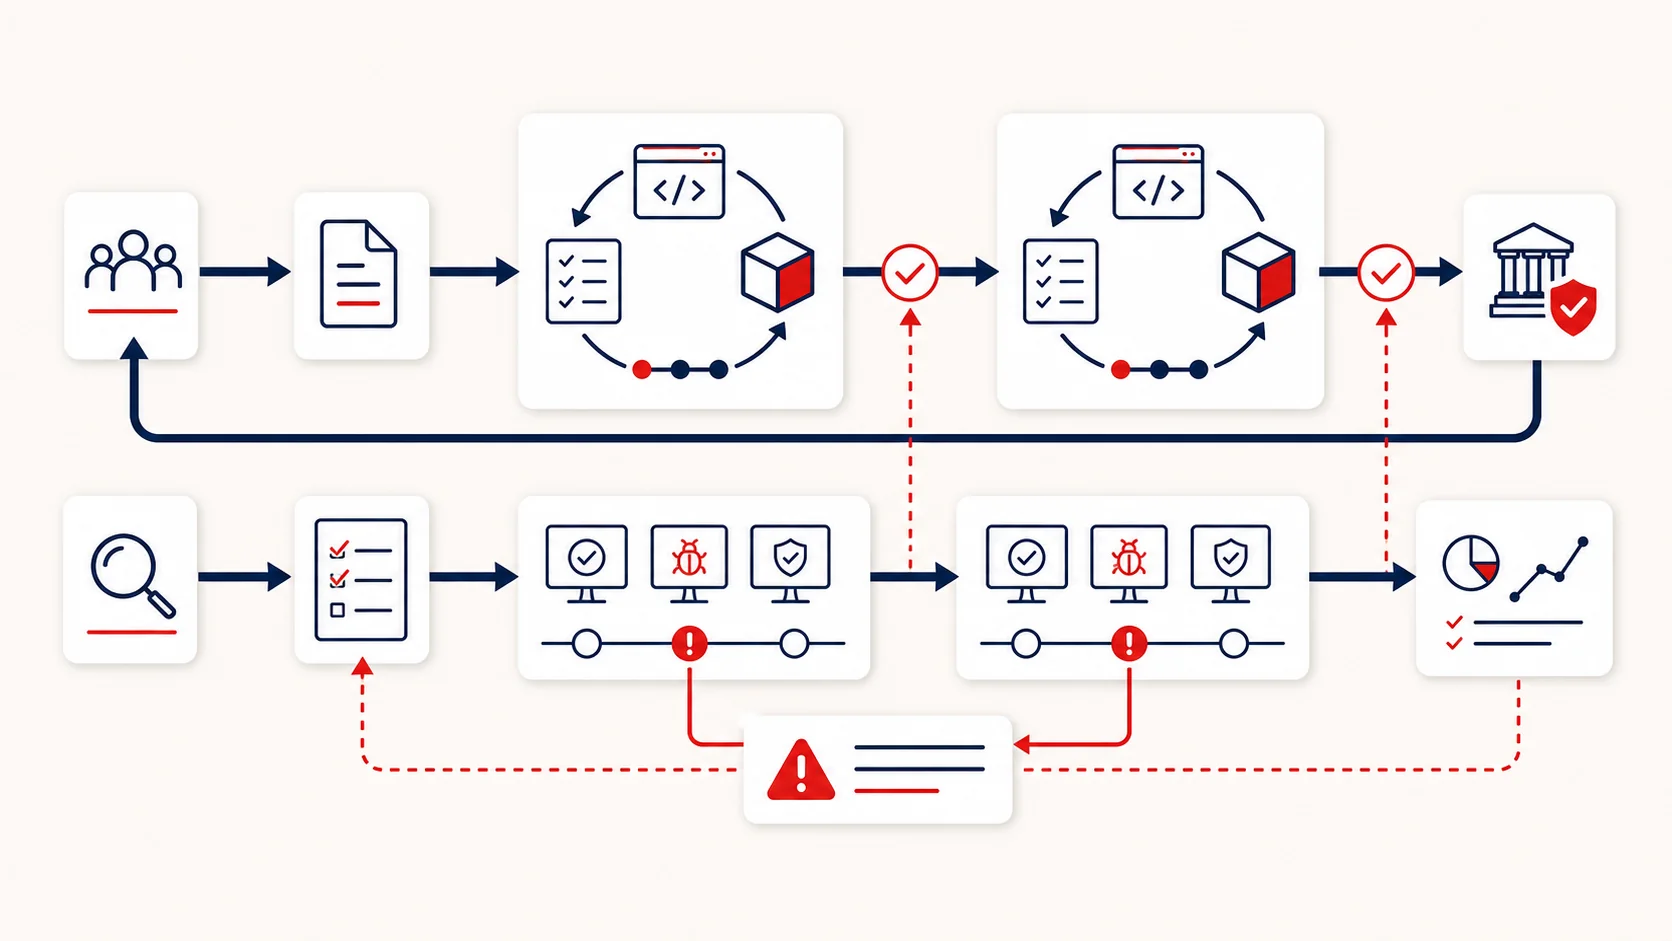
機能一覧ではなく、受信経路・送信経路・端末・管理画面・連携先という範囲の軸で、確かめる条件の組み合わせを切り出します。
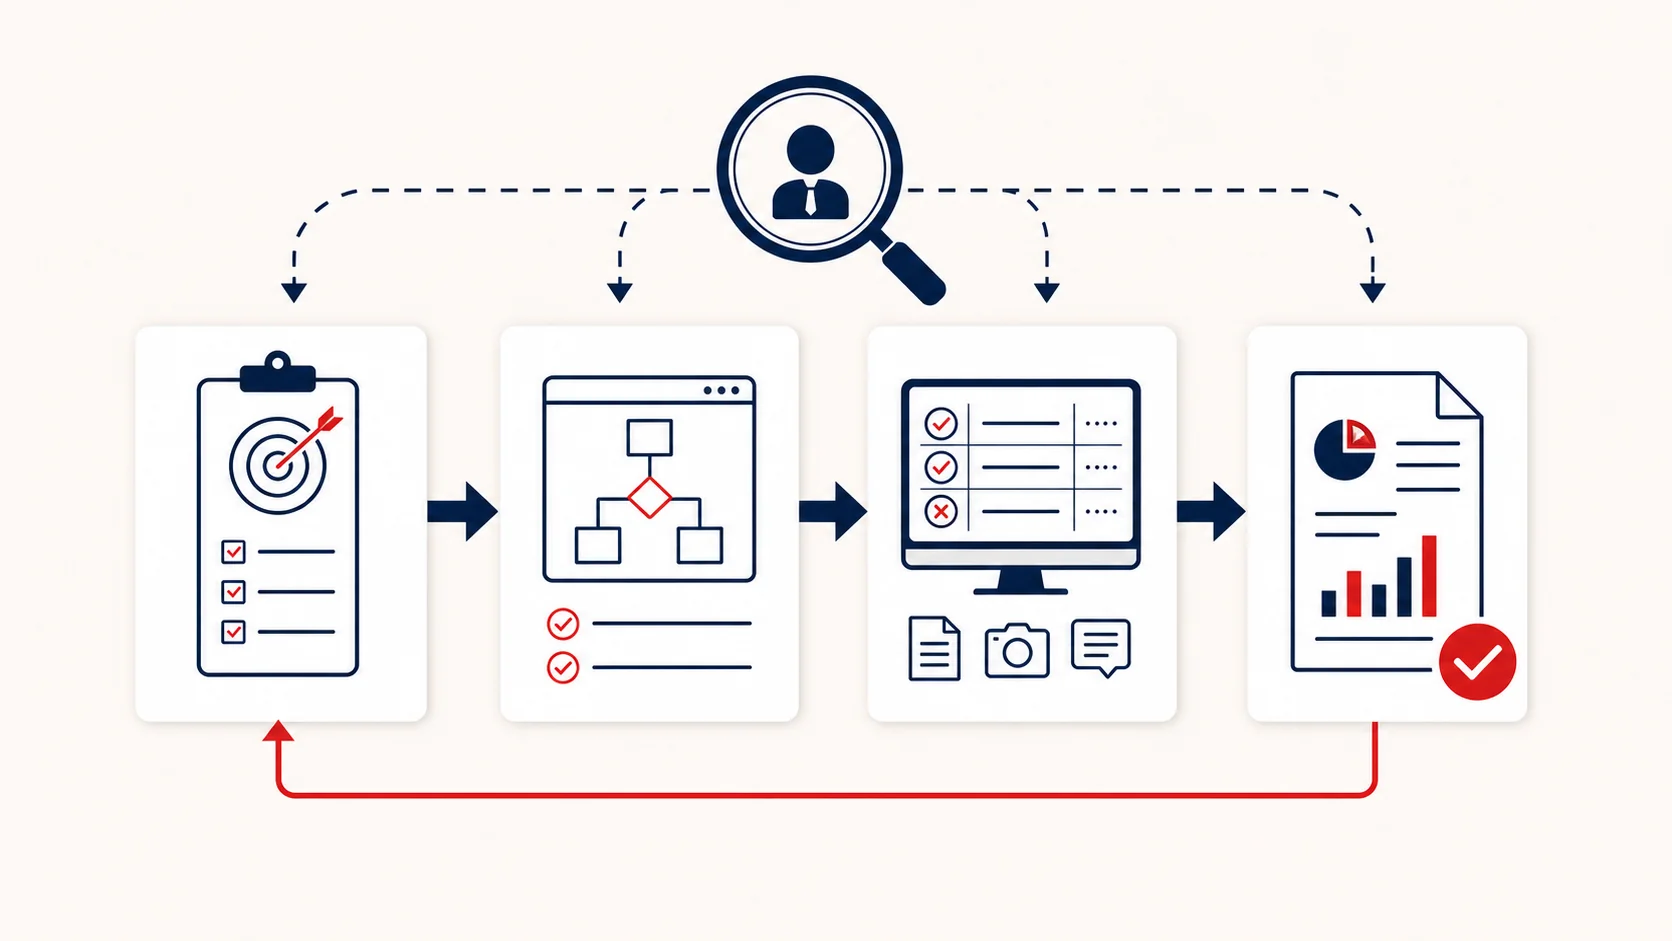
設定を行った担当者とは別の立場でテストを設計・実行し、「どこまで確かめたか」が社内に残る形で検証範囲と結果を記録します。
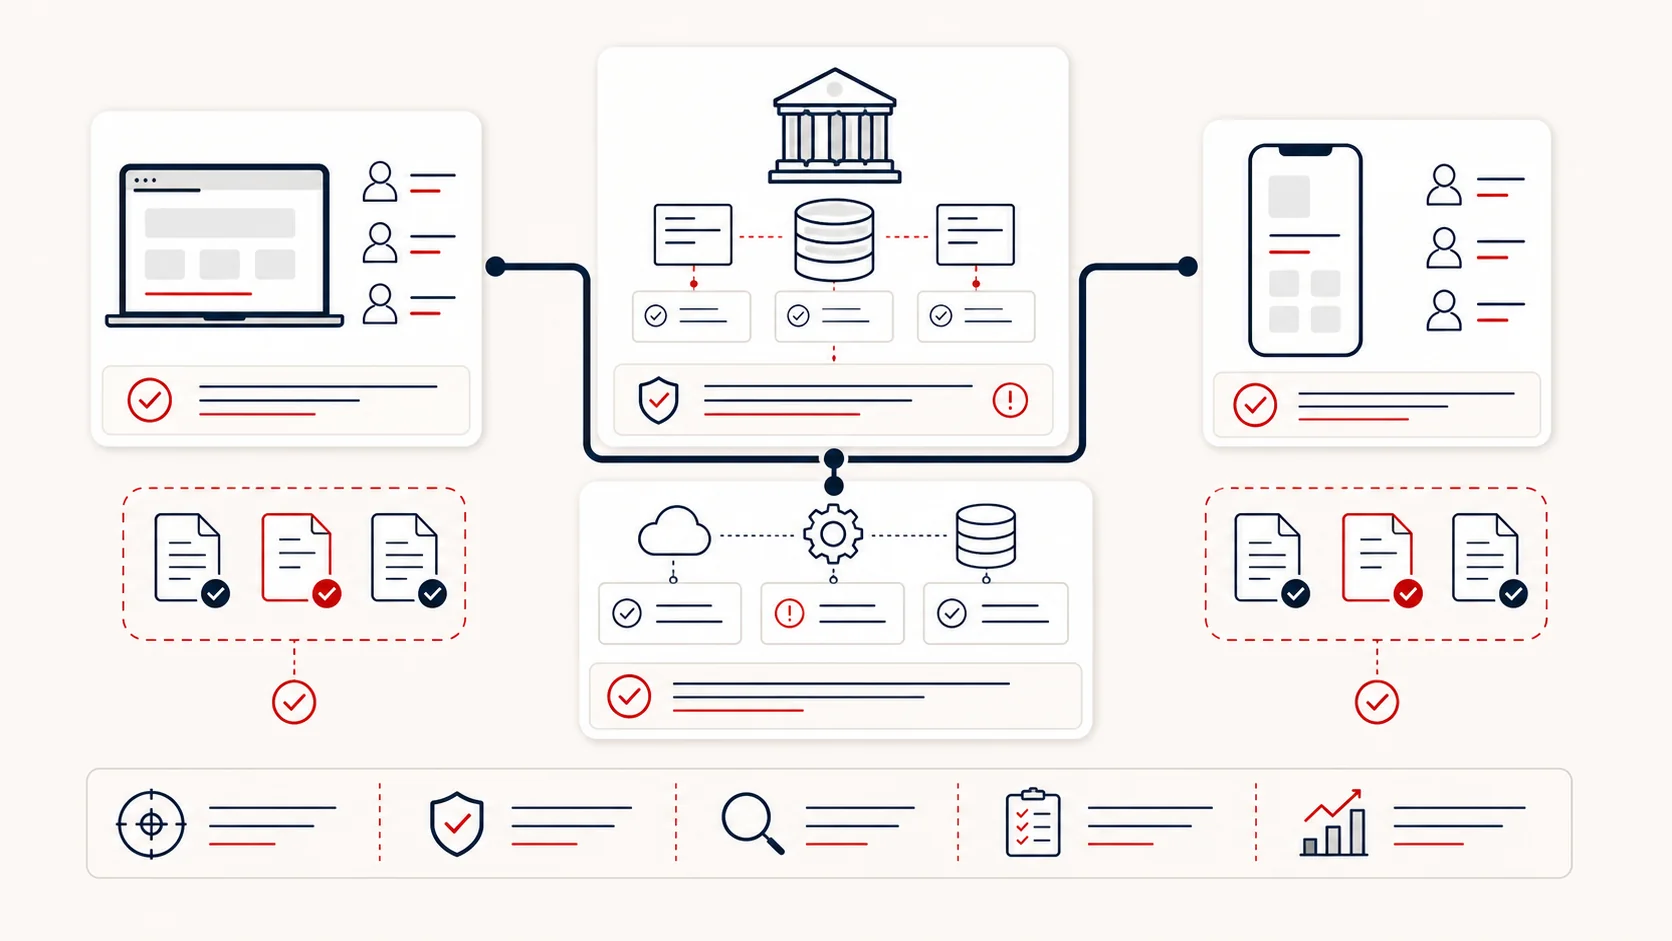
発注側主導・ベンダー主導の別や品質保証の配置に応じて、委託する範囲と関与の形を区切り、既存の体制へ合わせて進めます。
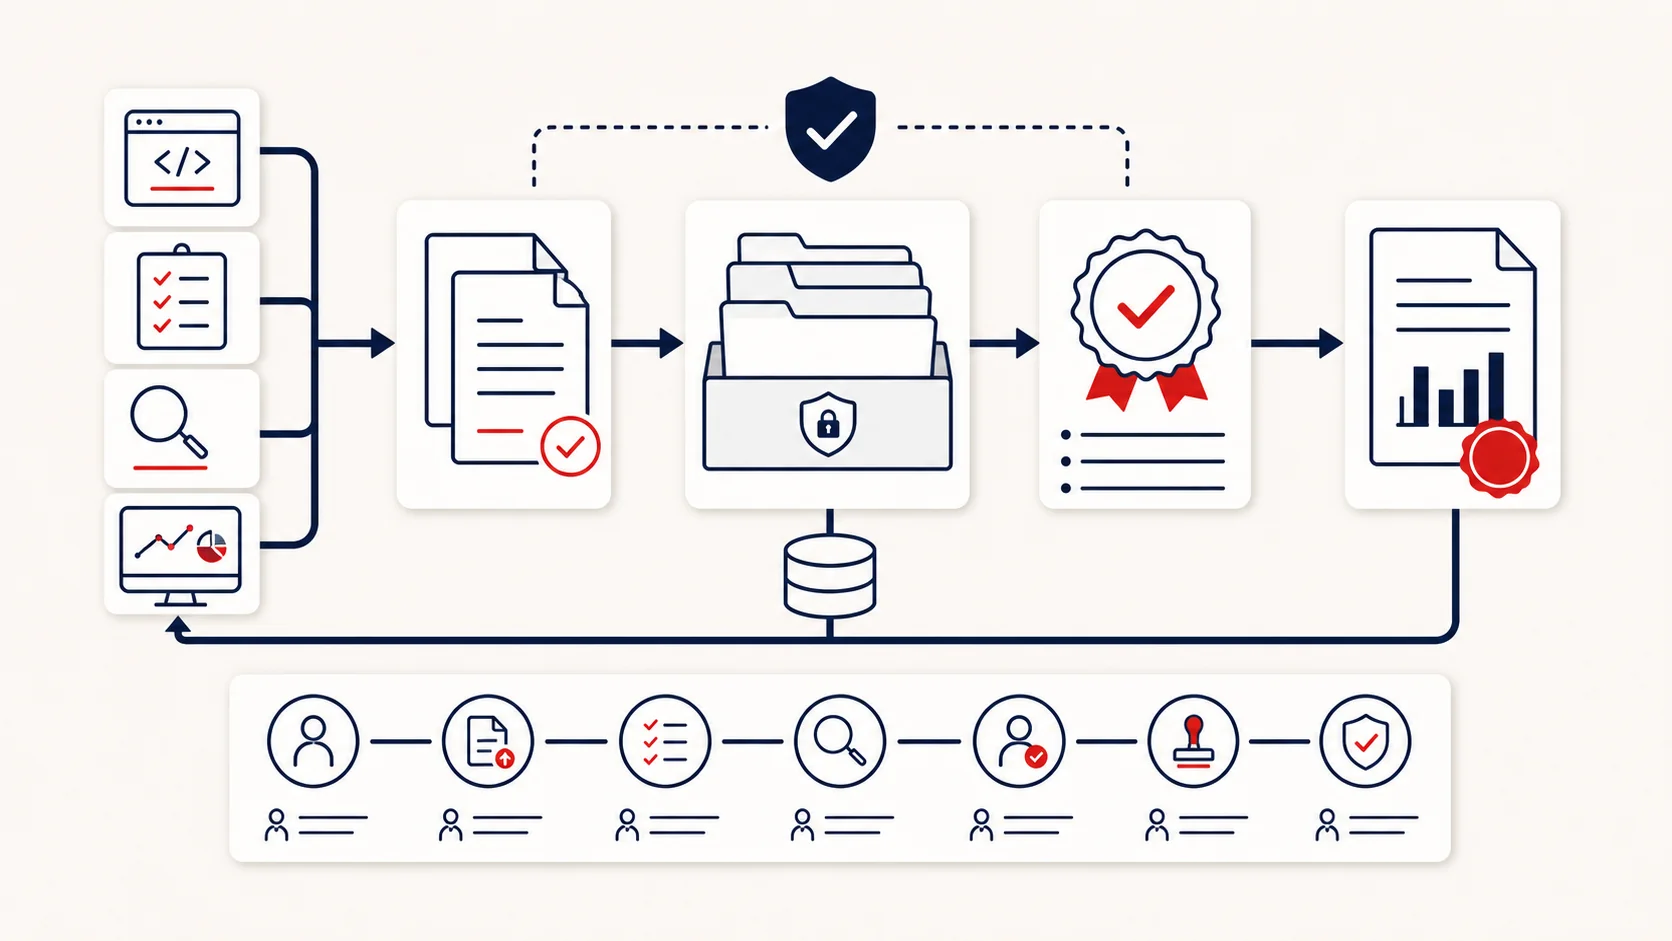
確かめた条件・結果・残るリスクを報告書とテスト項目書にまとめ、リリース判断と監査への提出に使える形で納品します。
メールセキュリティのテスト外注は、現状の確認から報告書の納品と再確認までの工程で進みます。
現在の設定値と誤検知の申告状況、更改の期限と説明が必要な範囲を伺います。
受信・送信・端末・管理画面の範囲を切り分け、期間と費用を示します。
設定値と判定結果の対応を送受信の実行で検証し、中間の結果を共有します。
検証範囲・結果・残るリスクを報告書にまとめて納品し、内容を再確認します。
設定と検証を分ける第三者の視点で
製品の機能比較では、設定が意図どおりに判定される根拠は示せません。GENZが受信・送信・端末・管理画面の範囲でテストを設計し、リリース判断と監査に使える報告書をお渡しします。