ログは届いているのに正規化後の項目がずれて検知ルールに当たらない
ログの収集は成功しているのに、項目名や型の対応が想定と異なり、相関分析の条件に合致せず検知されません。設定完了の時点では表面化しません。
導入したSIEMが自社のログと規程で意図どおり検知するかは、設定した側だけでは確かめにくいものです。GENZは第三者の視点でテストを設計し検証します。
支援実績5,000件以上
SIEMの不具合は、導入や更改の完了時点では表面化しにくい性質を持ちます。収集と通知の各段階で起きやすい不具合の形を、確認すべき論点とあわせて整理します。
ログの収集は成功しているのに、項目名や型の対応が想定と異なり、相関分析の条件に合致せず検知されません。設定完了の時点では表面化しません。
ログソースのタイムゾーンの取り違えがあると、イベントの時刻に差異が生じ、相関分析の時間窓の外に出ます。同時に検知すべき事象が別々に扱われます。
検知ルールの閾値の境界値を確認しないと、「ちょうどその値」で判定が想定と逆になります。検知されるべき事象が通過し、合否の判断材料が作れません。
検知ルールの追加・改定で回帰テストを省くと、既存ルールの検知が止まるデグレードを見逃します。運用中のインシデントで初めて判明します。
検知ルールは動いているのに、アラートの通知設定の不備で担当者や連携先へ届かないことがあります。初動対応が始まらず、インシデントの把握が遅れます。
リリース前の検証で見落とされた不具合が残ったまま稼働すると、検知の遅れ・説明責任の欠落・監査工数の増加という形で表面化します。
SIEMの検証は、実行前の設計書レビューで大半の不整合を摘発できます。ログ収集からアラート通知まで、定義書と現実の仕様を照合する観点で、検知漏れの芽を稼働前に表面化させます。
検知ルール定義書の判定条件が、組織のセキュリティ規程と想定する脅威シナリオに対応しているかを照合します。規程で求められる監視対象がルール未整備のまま残ると、検知されない状態が定着します。
正規化の定義と各ログソースの出力仕様を、タイムゾーン・文字コード・項目名の単位で照合します。定義と出力の不整合は相関条件に合致しない原因となり、収集成功のまま検知が働かない状態を生みます。
相関条件の時間窓と閾値が、対象ログの実際の発生間隔・頻度に対して妥当かを実測値で照合します。実態と離れた閾値は、本来検知すべき事象の通過と誤検知の増加のどちらかを招くおそれがあります。
アラート通知に含まれる項目の定義と、委託先のトリアージ手順書が前提とする情報を照合します。通知項目が手順の判断材料を満たさない場合、アラートは届いても一次対応が起動できません。
ログの保存期間とアクセス権限の設定書を、監査で要求される証跡の観点と照合します。設定が監査要求を満たさないまま稼働すると、監査時期ごとに記録を遡って整える工数が発生します。
動的テストは、収集・正規化、ルール判定、通知到達、負荷と回帰の段に分けて設計します。段ごとに確認内容を切り分けます。
収集が成功していても、正規化の結果が想定と異なれば相関分析の条件に合致せず、検知されないまま設定完了へ進みます。ログソースごとに実データで正規化結果を突合し、差異の有無を確認します。
検知系では「検知されないこと」が正しい場合と誤りの場合が混在します。ルールごとに境界値と同値分割でテストデータを設計し、発火する条件としない条件の両方を合否基準として事前に定義します。
想定する攻撃・違反の兆候を意図的に発生させて検証し、検知からアラート通知、委託先SOCでの受領までを通しで確認します。通知の形を事前に共有することで、リリース直前の追加作業を防ぎます。
ログ量の増加で相関処理の応答時間が伸び、アラートの到達が遅れる変化は機能の確認だけでは判明しません。ルール改定時の回帰テストとあわせて、負荷下の動作とデグレードの有無を確認します。
固定費を抱えない人日単位のアサイン、監査にも使える独立した検証の記録、育成期間なしに活かせる専門ノウハウなど、第三者へのアウトソースには複数のメリットがあります。
人日単位のアサインで固定費を抱えず、繁忙期に増減できます。
独立した検証で偏りを排し、監査に使える客観的な記録を残せます。
JSTQB認定エンジニアが在籍し、対象領域固有の検証知見を育成期間なしに活用できます。
SIEMのテストは、製品の動作確認ではなく、自社のログと規程に照らして検知が意図どおり働くかを確かめる工程です。GENZは検知ルールを起点にテストを設計し、第三者の視点で検証範囲と結果を整理します。
社内規程と脅威シナリオからテスト観点を洗い出し、静的レビューと動的テストの手順を組み立てます。合否基準と期待値の書き方まで定義します。
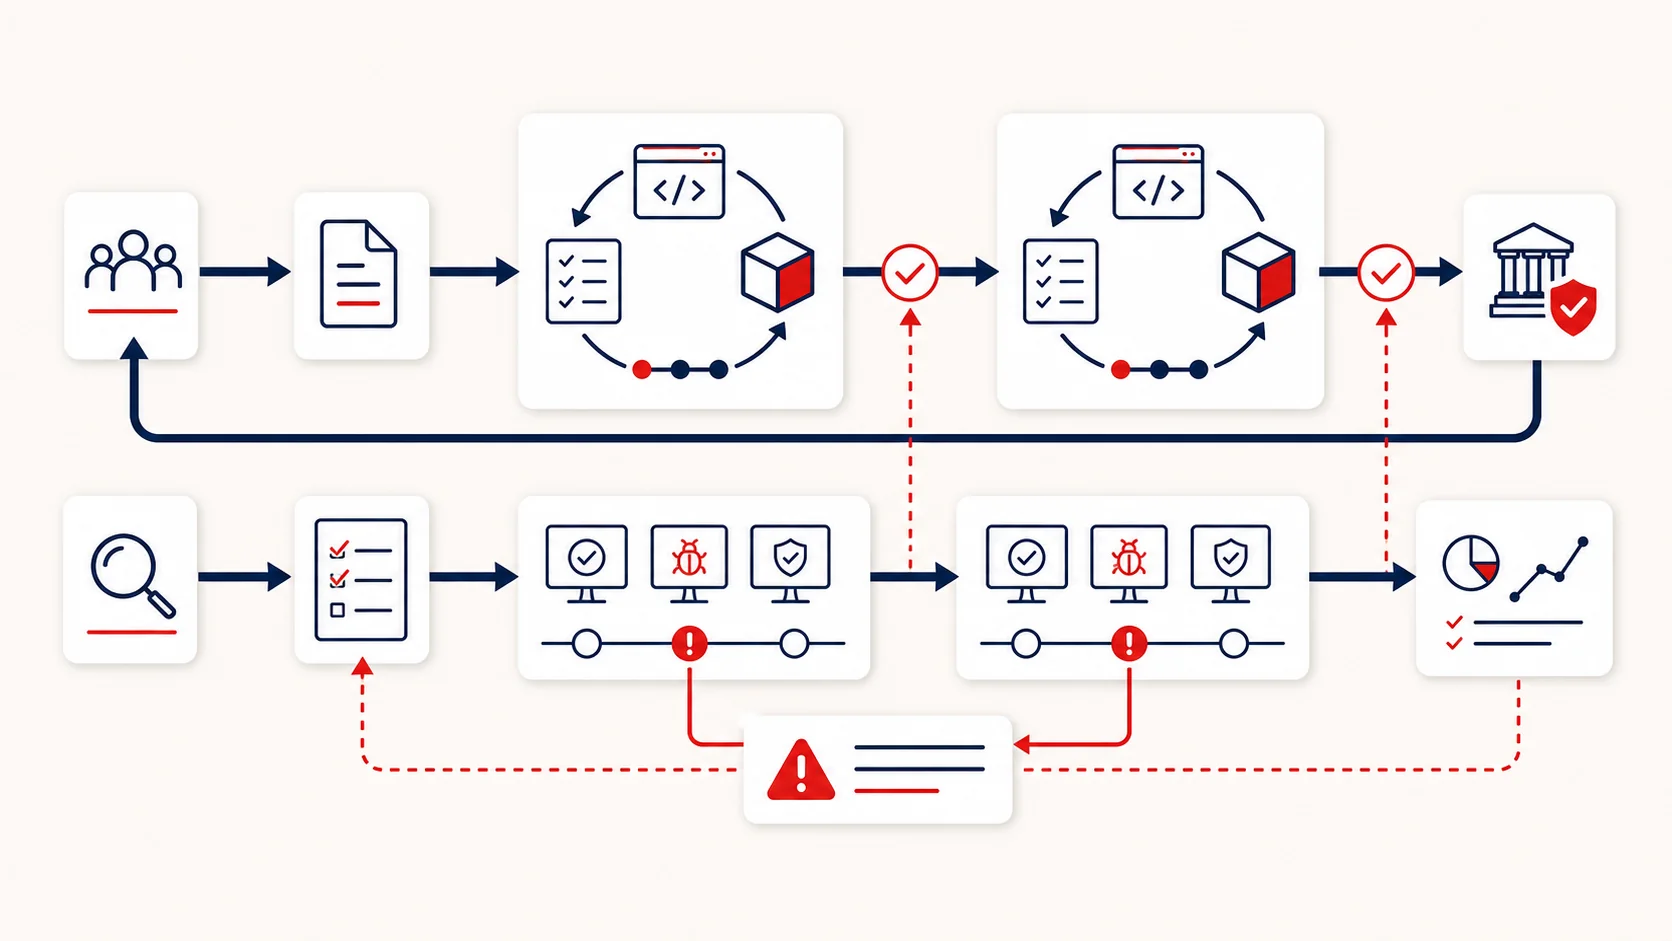
検証で実施した範囲の一覧に加え、対象外とした範囲と理由を分けて示します。網羅できていない部分を社内で説明できる材料として残します。
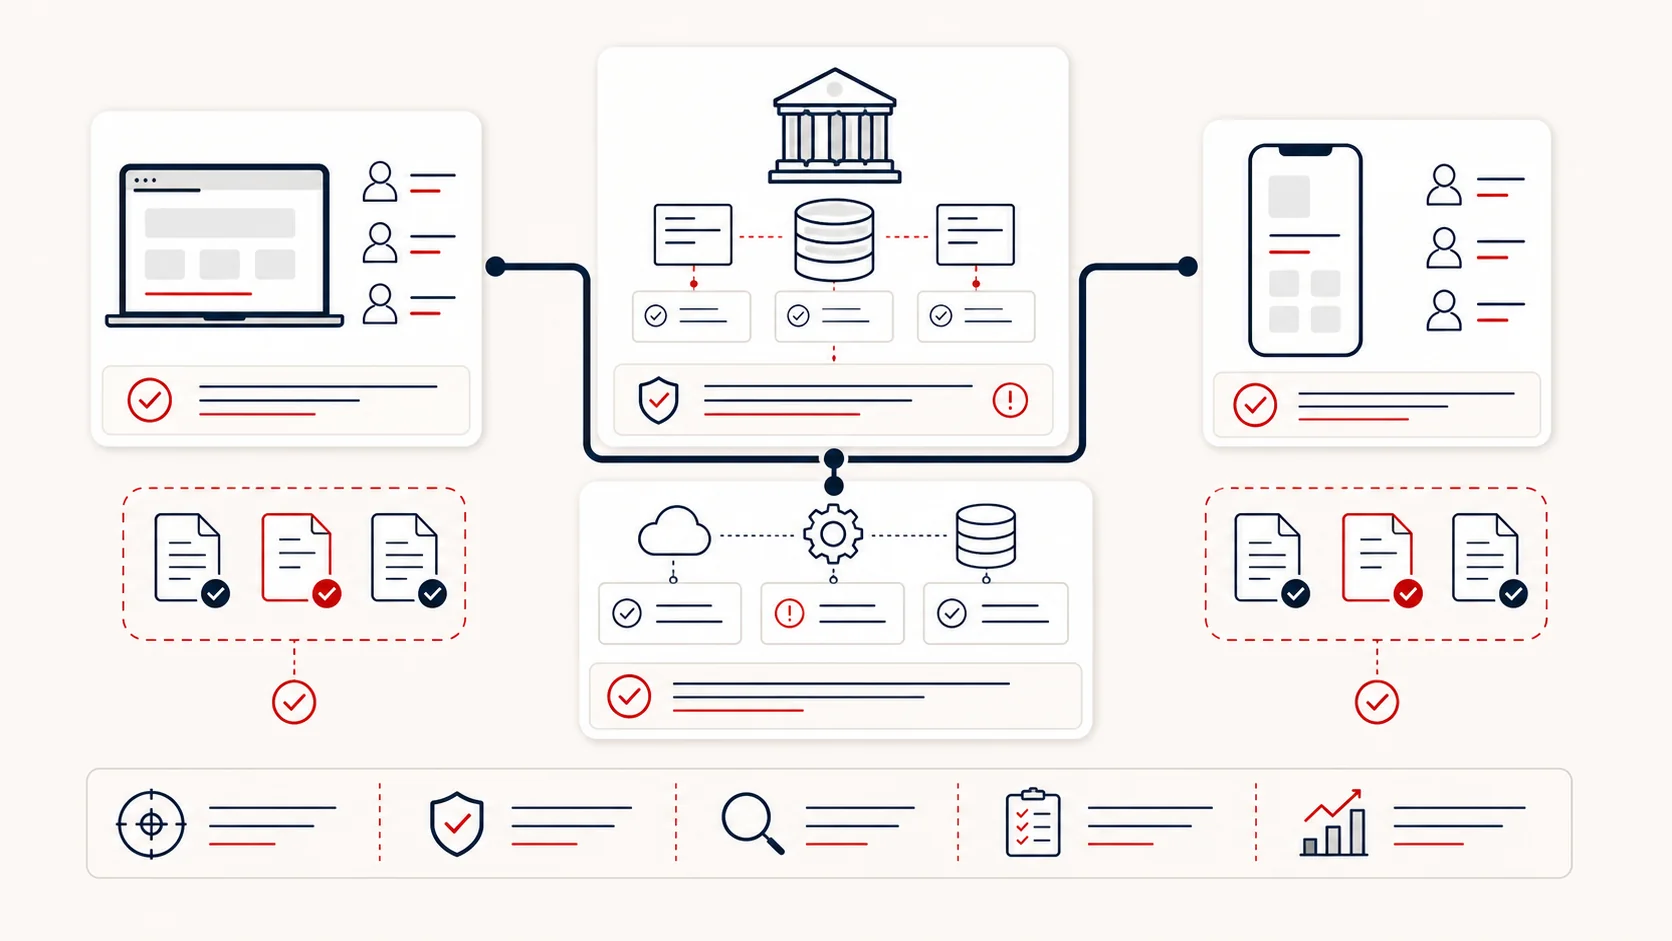
ベンダー側の試験範囲や既存のQA配置は組み替えず、重複と不足を整理して不足する範囲だけに入ります。体制に合わせた支援形態で進めます。
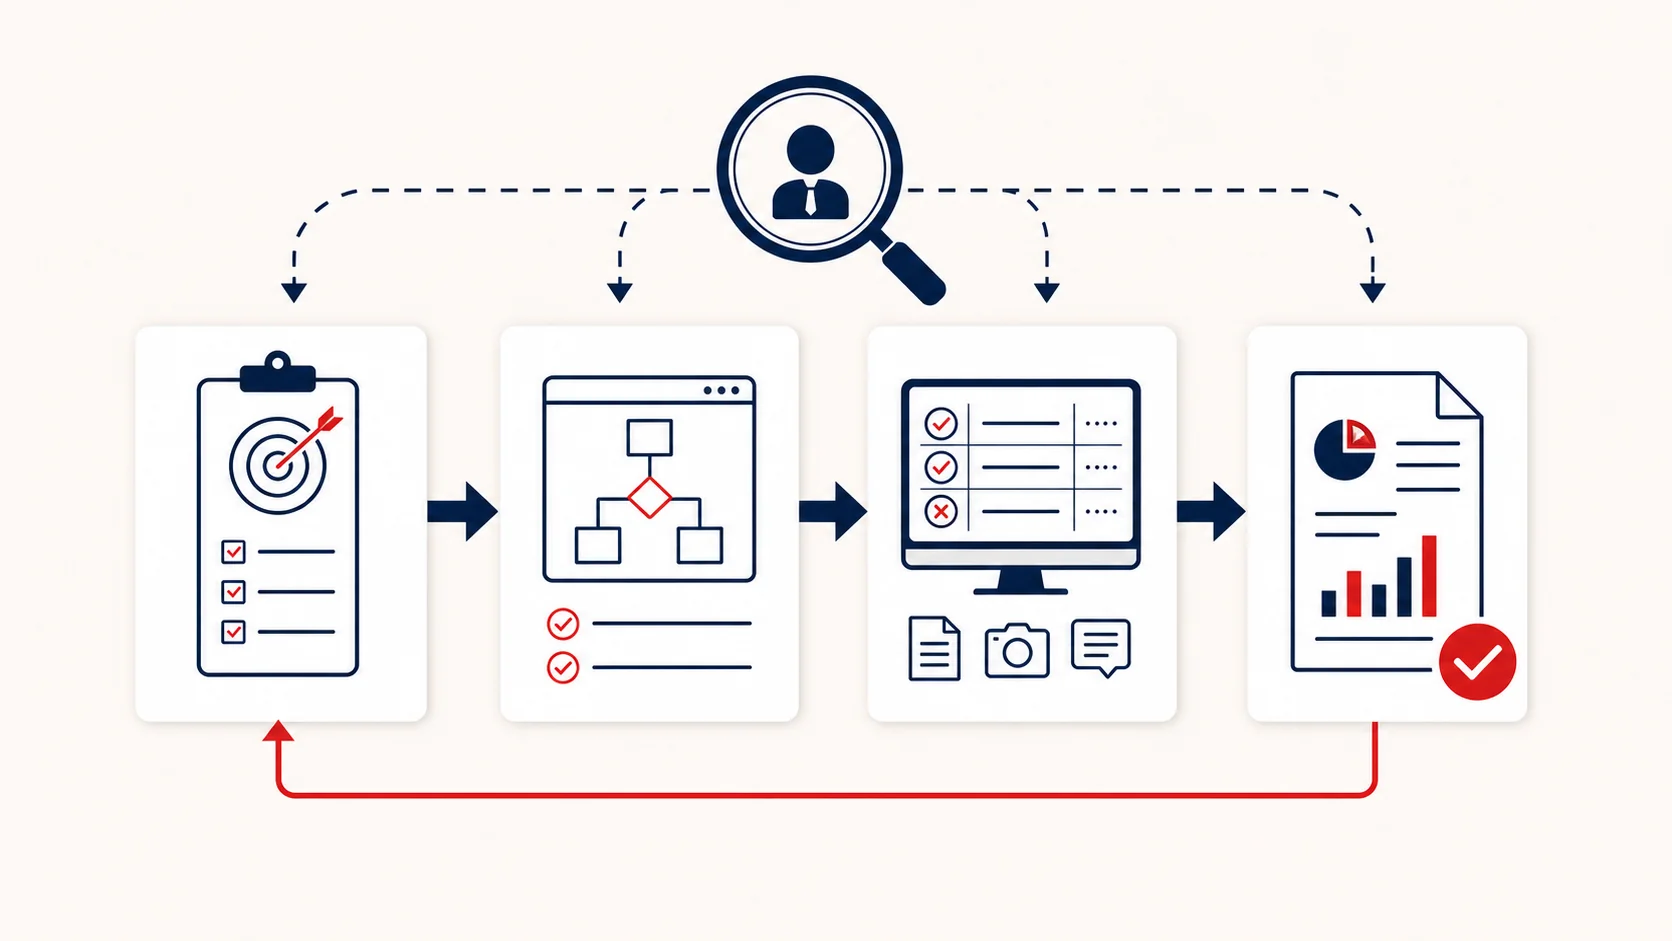
検証結果は、リリース判断の材料、監査の証跡、運用委託先への事前共有に使える報告書として納品します。同じ記録を作り直す手間が減ります。
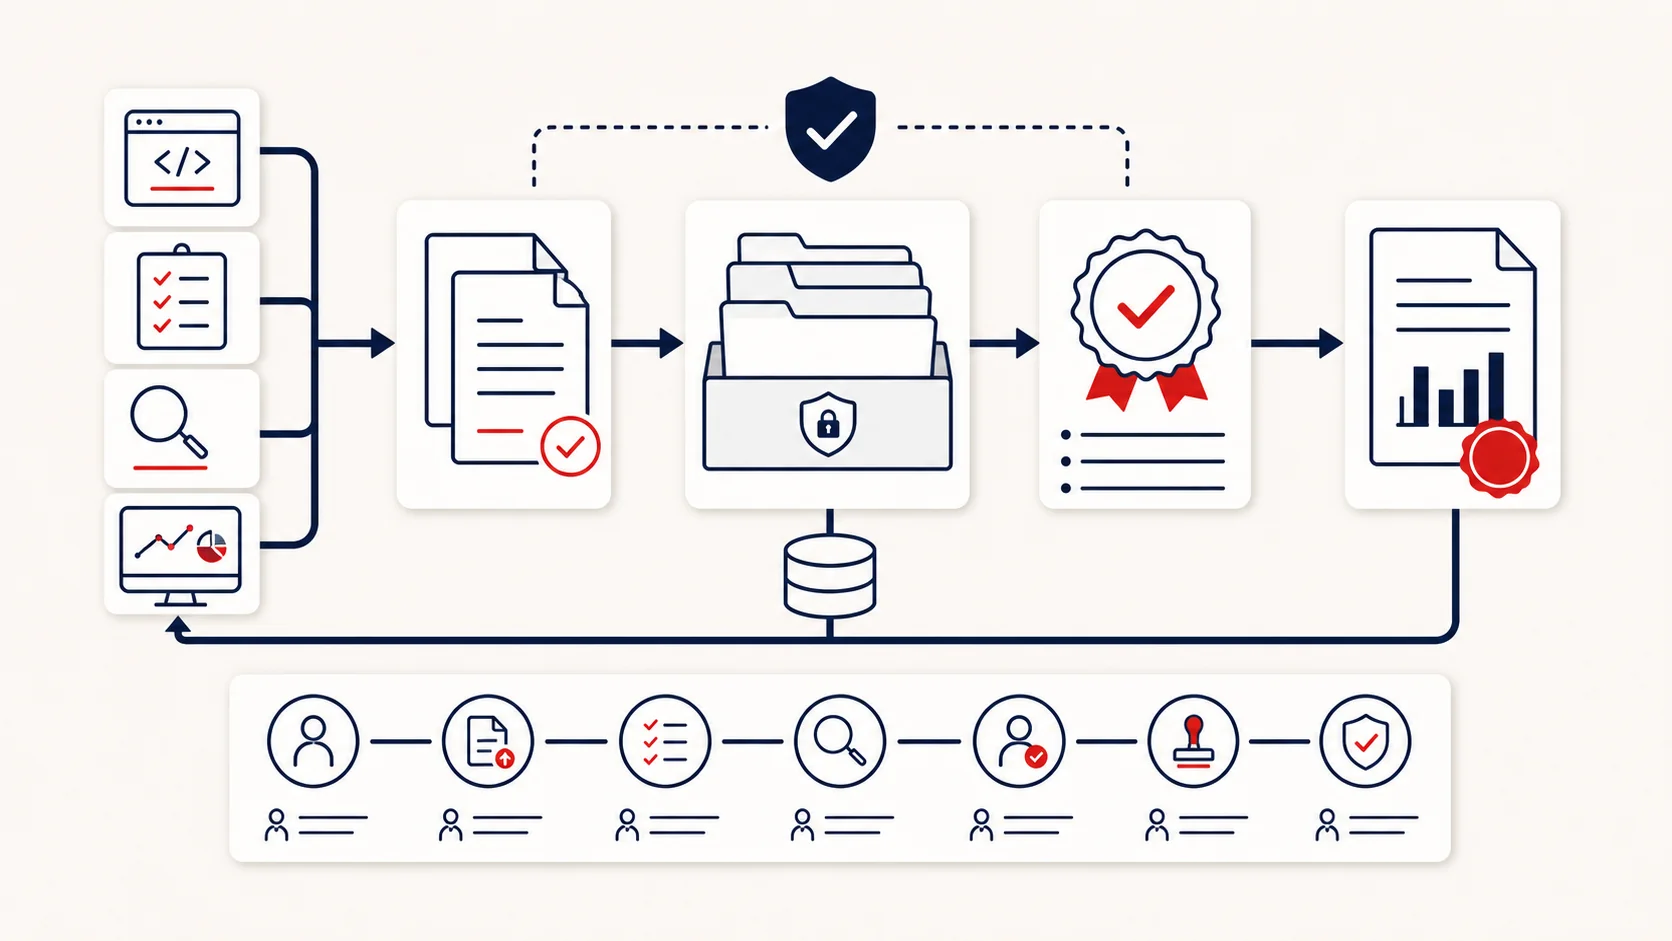
ご相談から報告書の納品まで、段階を追って進めます。各段階で検証範囲と成果物を確認しながら伴走します。
ログソースと検知ルールをご共有いただき、検証対象と優先順位を整理します。
合否基準とテスト項目案を作成し、範囲・工数・日程と見積もりをご提示します。
検知ルールの動作と通知の到達を検証し、結果は随時ご担当者様へ共有します。
リリース判断や監査で使える報告書を納品し、残った課題と対応を再確認します。
無料相談で検証の輪郭が固まります
検証すべき範囲と優先順位、必要工数の考え方を整理しておくと、社内説明とリリース判断の材料が同時に作れます。ご相談では対象外の切り分けと監査証跡の要否まで確認いただけます。